 Vastrik
来,想象一个大家都熟的场景:你想从私藏的稀有梗图里挑张新鲜的发给朋友。你打开最爱的聊天软件,找到你俩的对话,然后……
就在这当口,你最爱的聊天软件跑去亚马逊云或者微软云上的某台服务器,从数据库里读出你俩的全部聊天记录,把对话显示在你面前。
你附上梗图,发到同一台服务器上。服务器老老实实存好一切,立马给你朋友推送一条通知:该来享用顶级内容了。
过去三千年里,网上的传统聊天软件都是这么干的。就算是刚从《跟着 YouTube Shorts,21 秒学会 Python》毕业的学员,要写出这么一套聊天服务端和客户端,也顶多花一个晚上,再搭两罐淡啤。
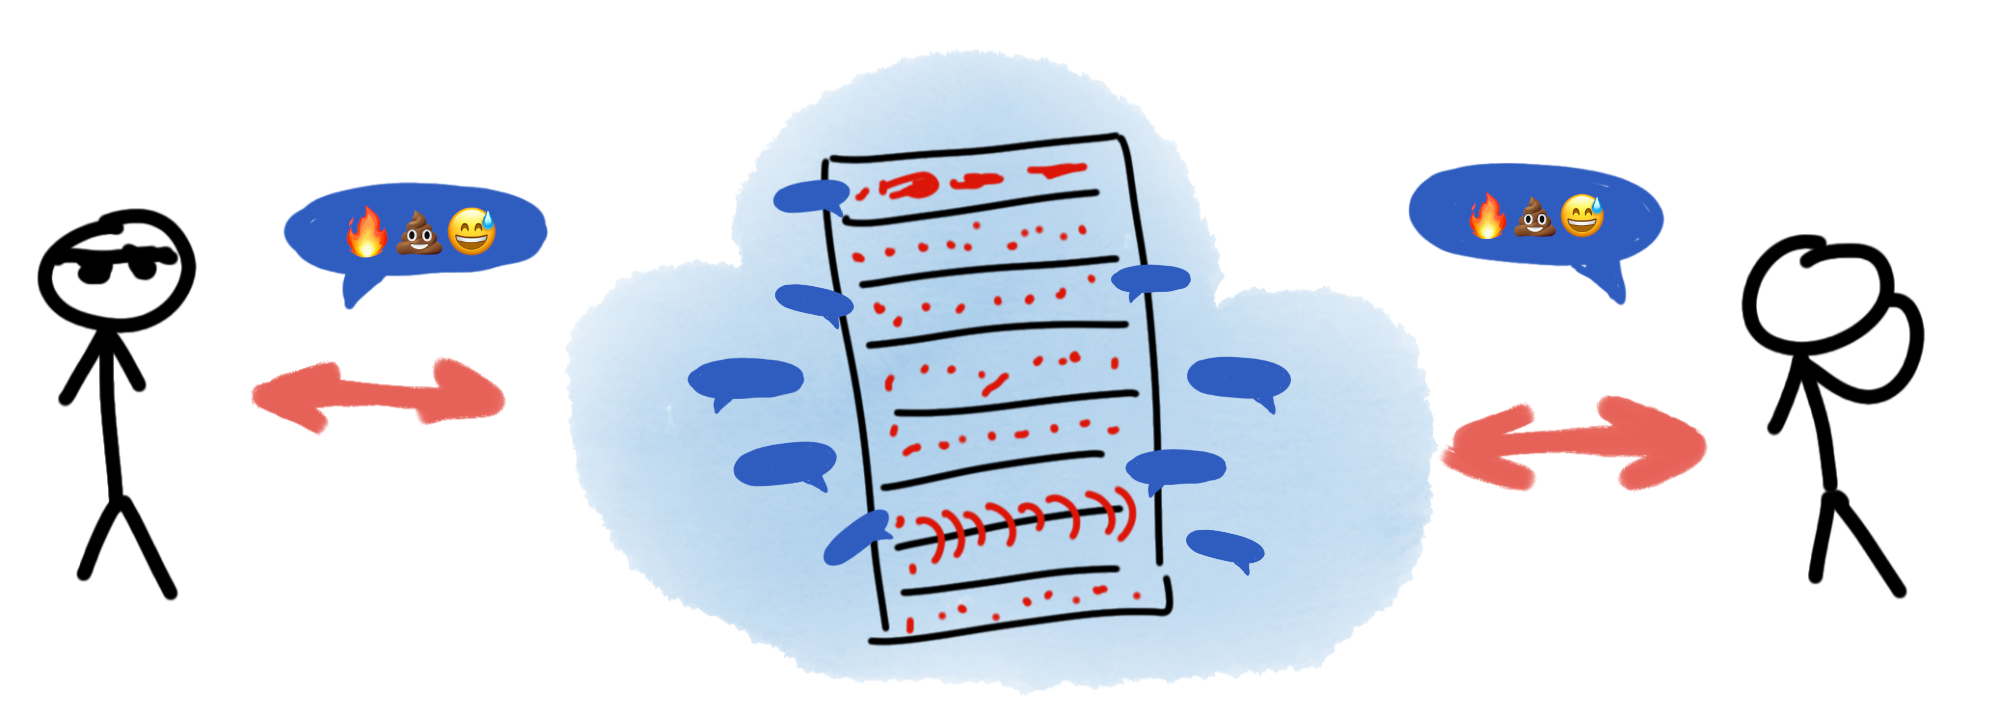
对,我略过了些细节。实际上,这时候你跟服务器之间也会通过 SSL 建立加密连接,发推送也需要一大堆跟设备 ID 对应的密码学签名。但道理还是那个道理。
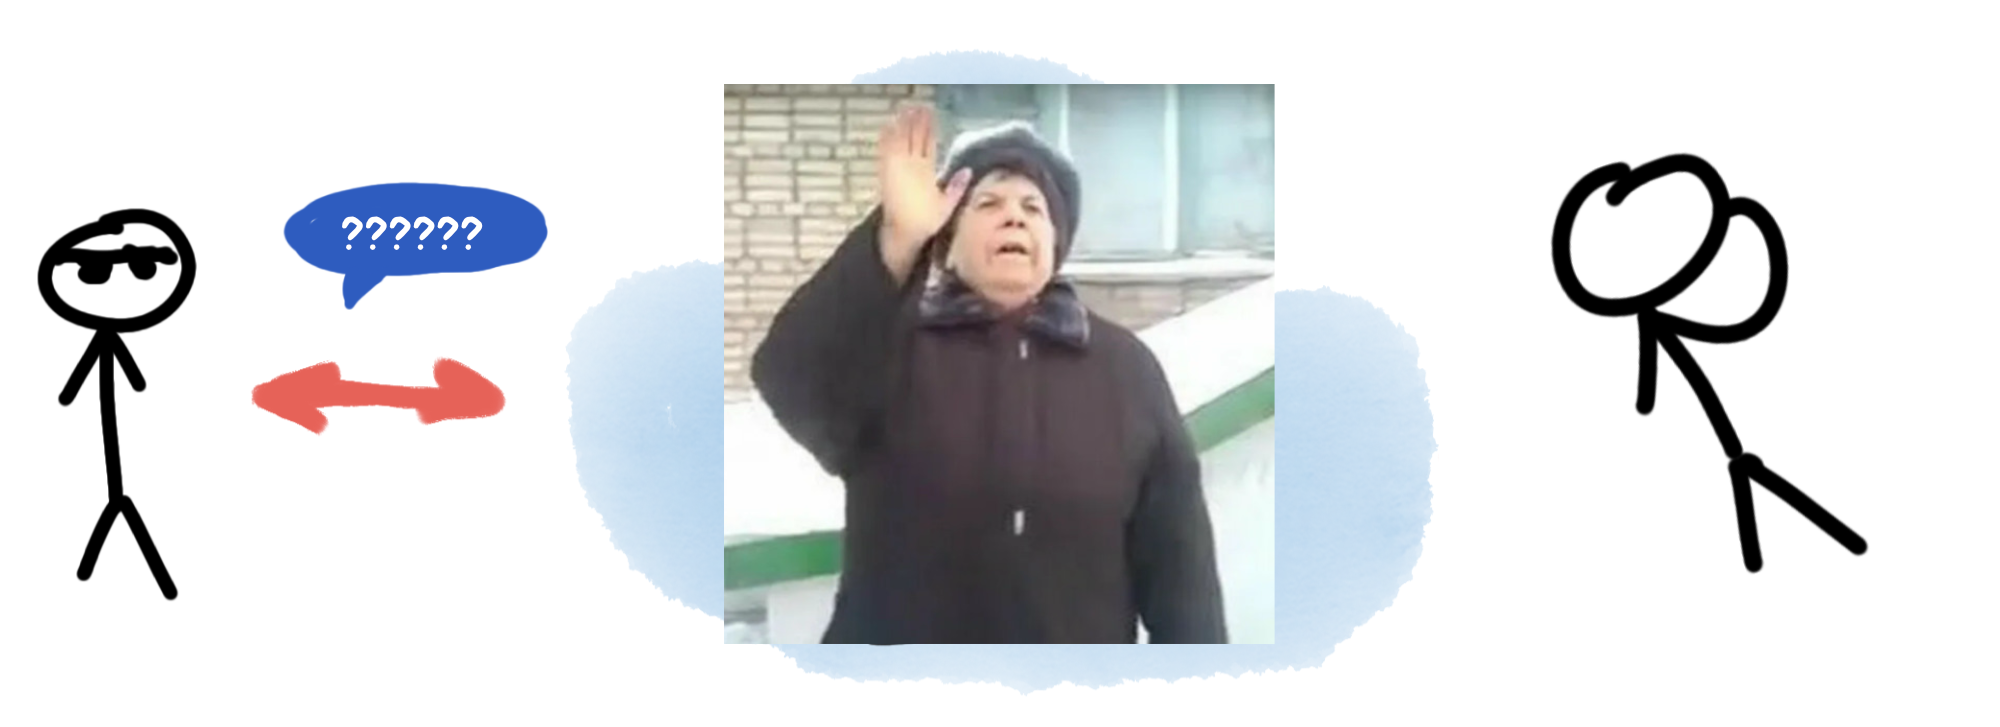
重点是,你上传的那张梗图好笑到了违法的地步,于是你俩双双进去蹲了两年,要不就是社交账号全给封了。谁让你们国家新上来的那位总统禁止宣传梗图、LGBT 或者核电站呢——我哪知道你住哪儿。
欢迎来到美丽新互联网。该给朋友发什么梗图,已经轮不到你决定了。村头那位投票支持保守党的老太太替你定好了,人家压根儿就不稀罕你那破互联网。
所以,真汉子、酷妹子,只要真懂那些丑出灵魂的破梗图,选的都是端到端加密、点对点通信、DHT 节点发现,还有各种自托管。
不过,咱们早就丧失了集中注意力读完超过 13 个词的长文的能力,所以这篇我只聊端到端加密。其他的回头再把链接补在这儿,万一真有人感兴趣呢。
好。现在的小伙儿和姑娘们都爱用端到端加密(E2EE)来加密自己的数据。倒不是因为受苦让他们更勇敢、更性感(虽然这也是原因之一)。他们年轻,也务实,知道对那些“用起电脑来没什么底气”的人来说,云服务依然又便宜又方便,而如今这样的人占了大多数。
所以,只要“真正的”点对点软件用起来还跟 1988 年的盒式磁带录音机差不多,我们就离不开云。只能动动脑筋,换个玩法。
好消息是,端到端加密当初就是为这事儿发明的:哪怕通道不安全,或者我们信不过它,也能用它传秘密梗图,而且只有收件人本人看得懂。就像用无线电通话。
在一端把要传的数据加密之后,我们照样可以把它存在某台服务器上,也就是存在一台我们信不过的、别人家的破电脑上。对,点对点的神力尚未降临到我们身上。那得等下一篇,到时候聊聊德国和法国的议会是怎么用 Matrix 互发 le 梗图的。所以记得点个订阅,现在是这么说的吧。
现在假设我们要给朋友奥列格发张烂梗图,而且不希望奥列格以外的任何人也跟着乐。偏偏奥列格远在一千公里之外,想用红外接口传给他都不行。
是时候稍微深挖一下,你们说的这个加密到底是怎么回事了。
我们以前在那篇聊区块链的老文章里讲过非对称加密,还有它的“公钥”和“私钥”。不过早没人记得了,咱们从头来过。
现代加密可以分成对称加密(AES)和非对称加密(RSA)。对称加密很好懂:我跟奥列格事先约好一把秘密钥匙,任何消息都用它加密,也用它解密。就好比我俩手上各有一把钥匙,开的是同一套公寓的门,什么时候想进去喝个痛快都行。
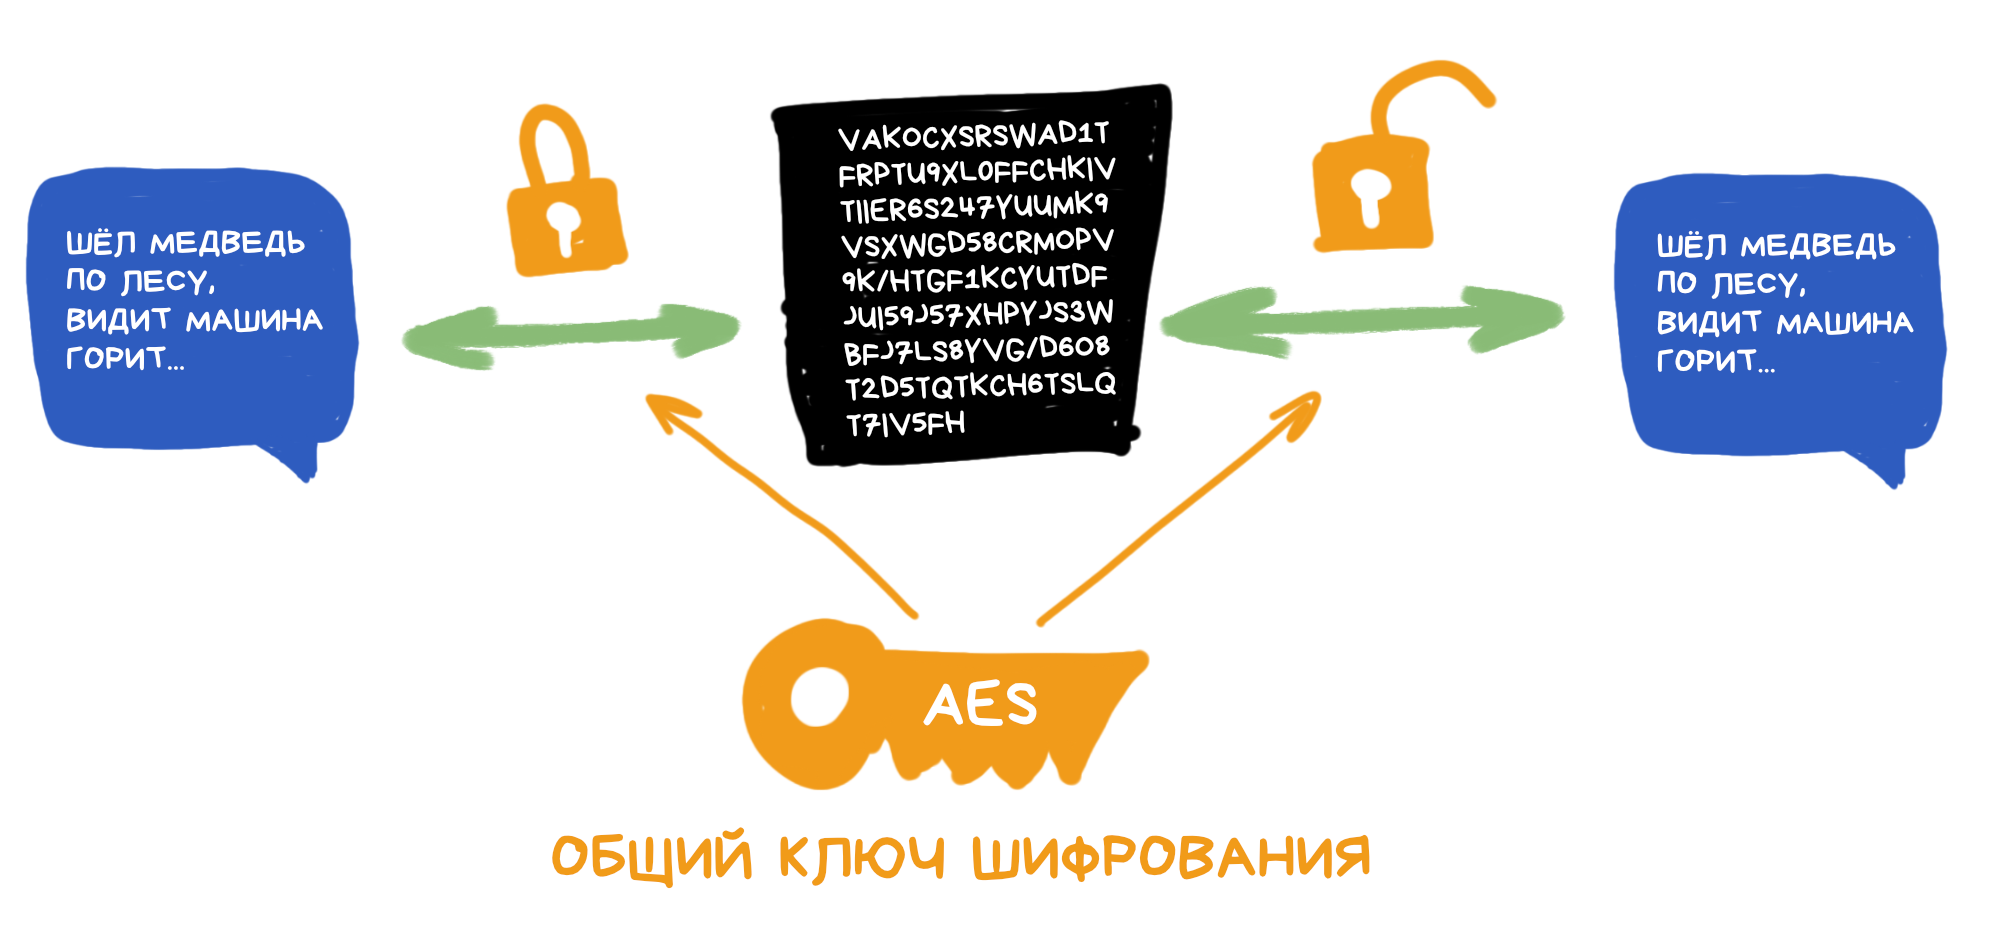
对称加密的问题在于,我俩总得想办法先把钥匙交到对方手里,对吧?
公寓钥匙好办,我可以跟奥列格约在僻静的小巷里,当面交给他。但在野生互联网上,我们连一个“安全的地方”都找不到。一切都在网上发生,别人给我们来上一拳、截走或者复制我们的数据,我们都未必知道。
所以对称密钥不太适合用来建立新连接。
不过先别急着把它扔进垃圾桶。对称密钥也有自己的长处:它比非对称密钥短一个数量级,用起来还快好几倍。
给你个直观印象:一把 128 位的 AES 密钥,按今天的标准还算“挺行”,其实也就 16 个字节,换成 base64 编码就是 22 个字符。真的就是拿支笔往手心一抄就能写下的 22 个字符。这就已经相当安全了。
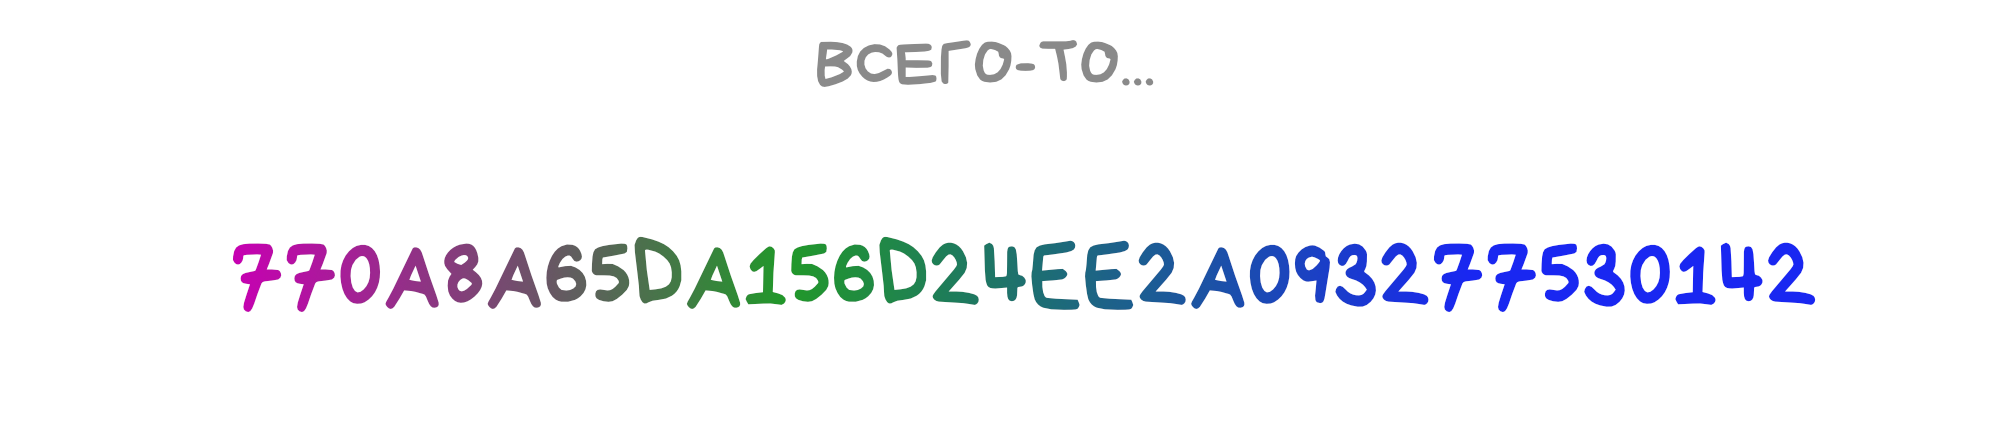
拜托,别文在手上就行。
🔥 冷知识:拿起键盘往自己脑门上招呼个十下,敲出来的那串字符完全可以当一把烂透了的对称密钥。现在就试试!
对称密钥用起来又简单又快,等到要加密超大文件的时候,这些好处就派上用场了。
为了不用把秘密钥匙扔到野生互联网上传来传去,人们发明了——你猜对了——非对称加密。
用了非对称加密,我们每个人手里就都有一对密钥:公钥和私钥。说白了就是两个很长很长的质数,中间靠一个简单的数学公式联系起来。什么公式我就不告诉你了,女孩子总得保留一点神秘感嘛……
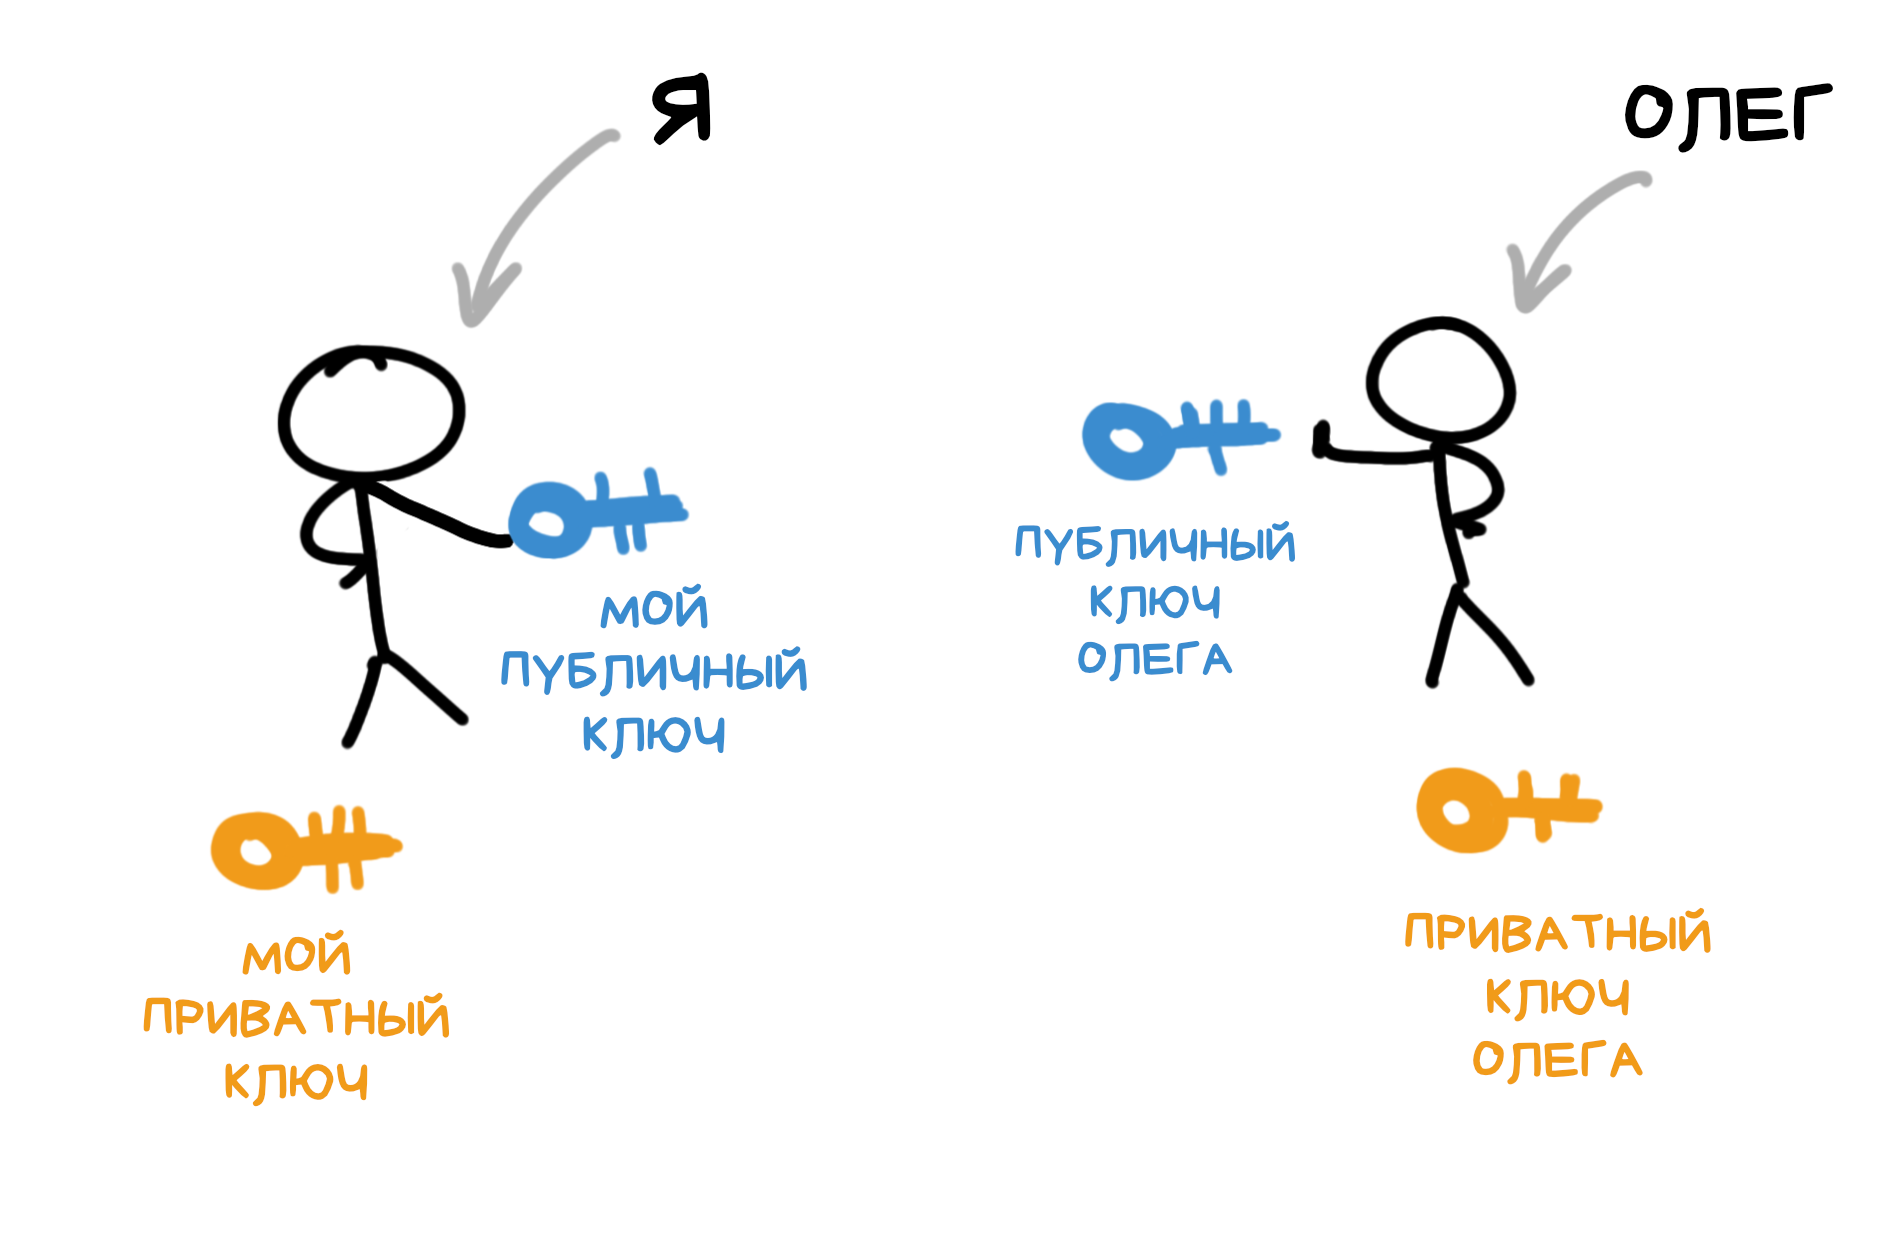
私钥是绝密,因为凡是用公钥加密的东西,它都能解开。公钥就不一样了,你想告诉谁都行。
你可以大大方方把公钥转发给奥列格,贴在自己的网站上,甚至发条推。全世界任何人都可以拿它给任何消息加密,而加密之后只有你看得懂。
要读消息,当然还得靠另一半——你的私钥。这把可得保密 :)
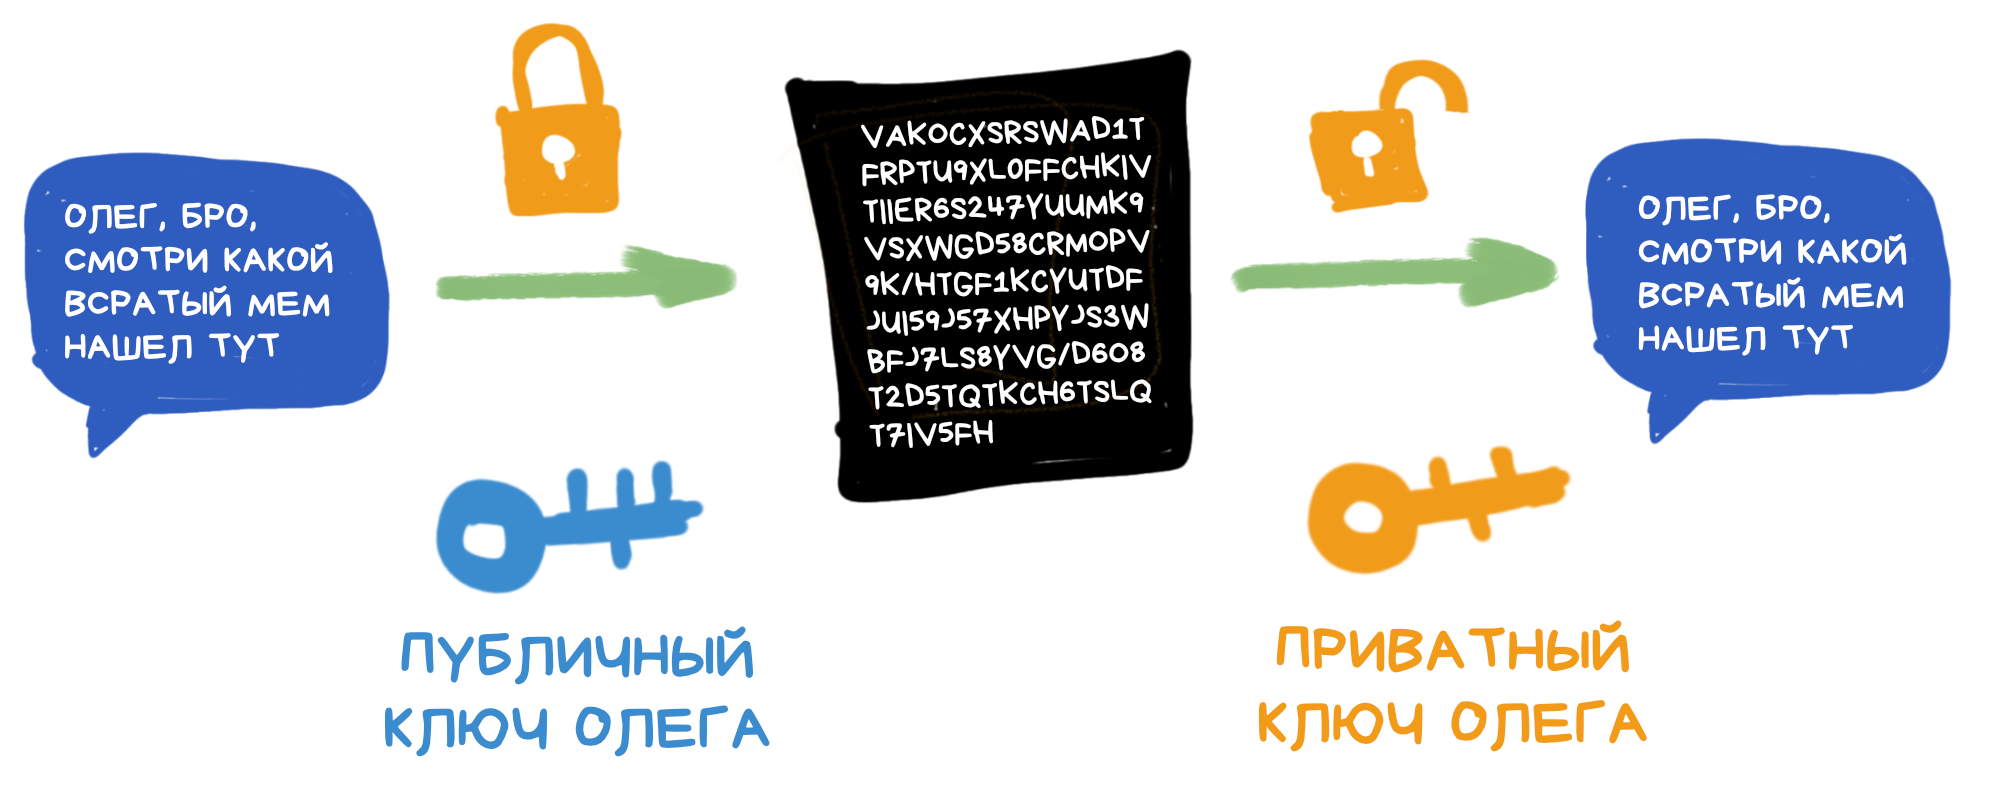
公钥和私钥这对搭档反过来用也挺有意思:如果你用私钥把消息加密,那么任何拿到你公钥的人都能验证,给这份数据加密的确实是你,而且压根不需要知道你的私钥。
要这干嘛?比如说,你听过的数字签名就是这么回事。对,就是俄罗斯政务服务网站上用的那个。
要是你被这套漂亮的数学迷住了,我推荐一本心头好:西蒙·辛格的《密码故事》。虽然是 2000 年代初出的书,但要把从古至今、一直到(差不多算)现代的 TLS 这一整套加密的门道讲给小白听,还没人写得比它更简单明白。
这时候你应该拍案而起:哎我说瓦斯特里克,既然异步密钥这么牛,你前面扯了一整屏什么 AES 干嘛?
我先说两点。第一,不是异步,是非对称,读仔细点!第二,我刚刚随手生成了一对典型的密钥,给你看看长啥样:
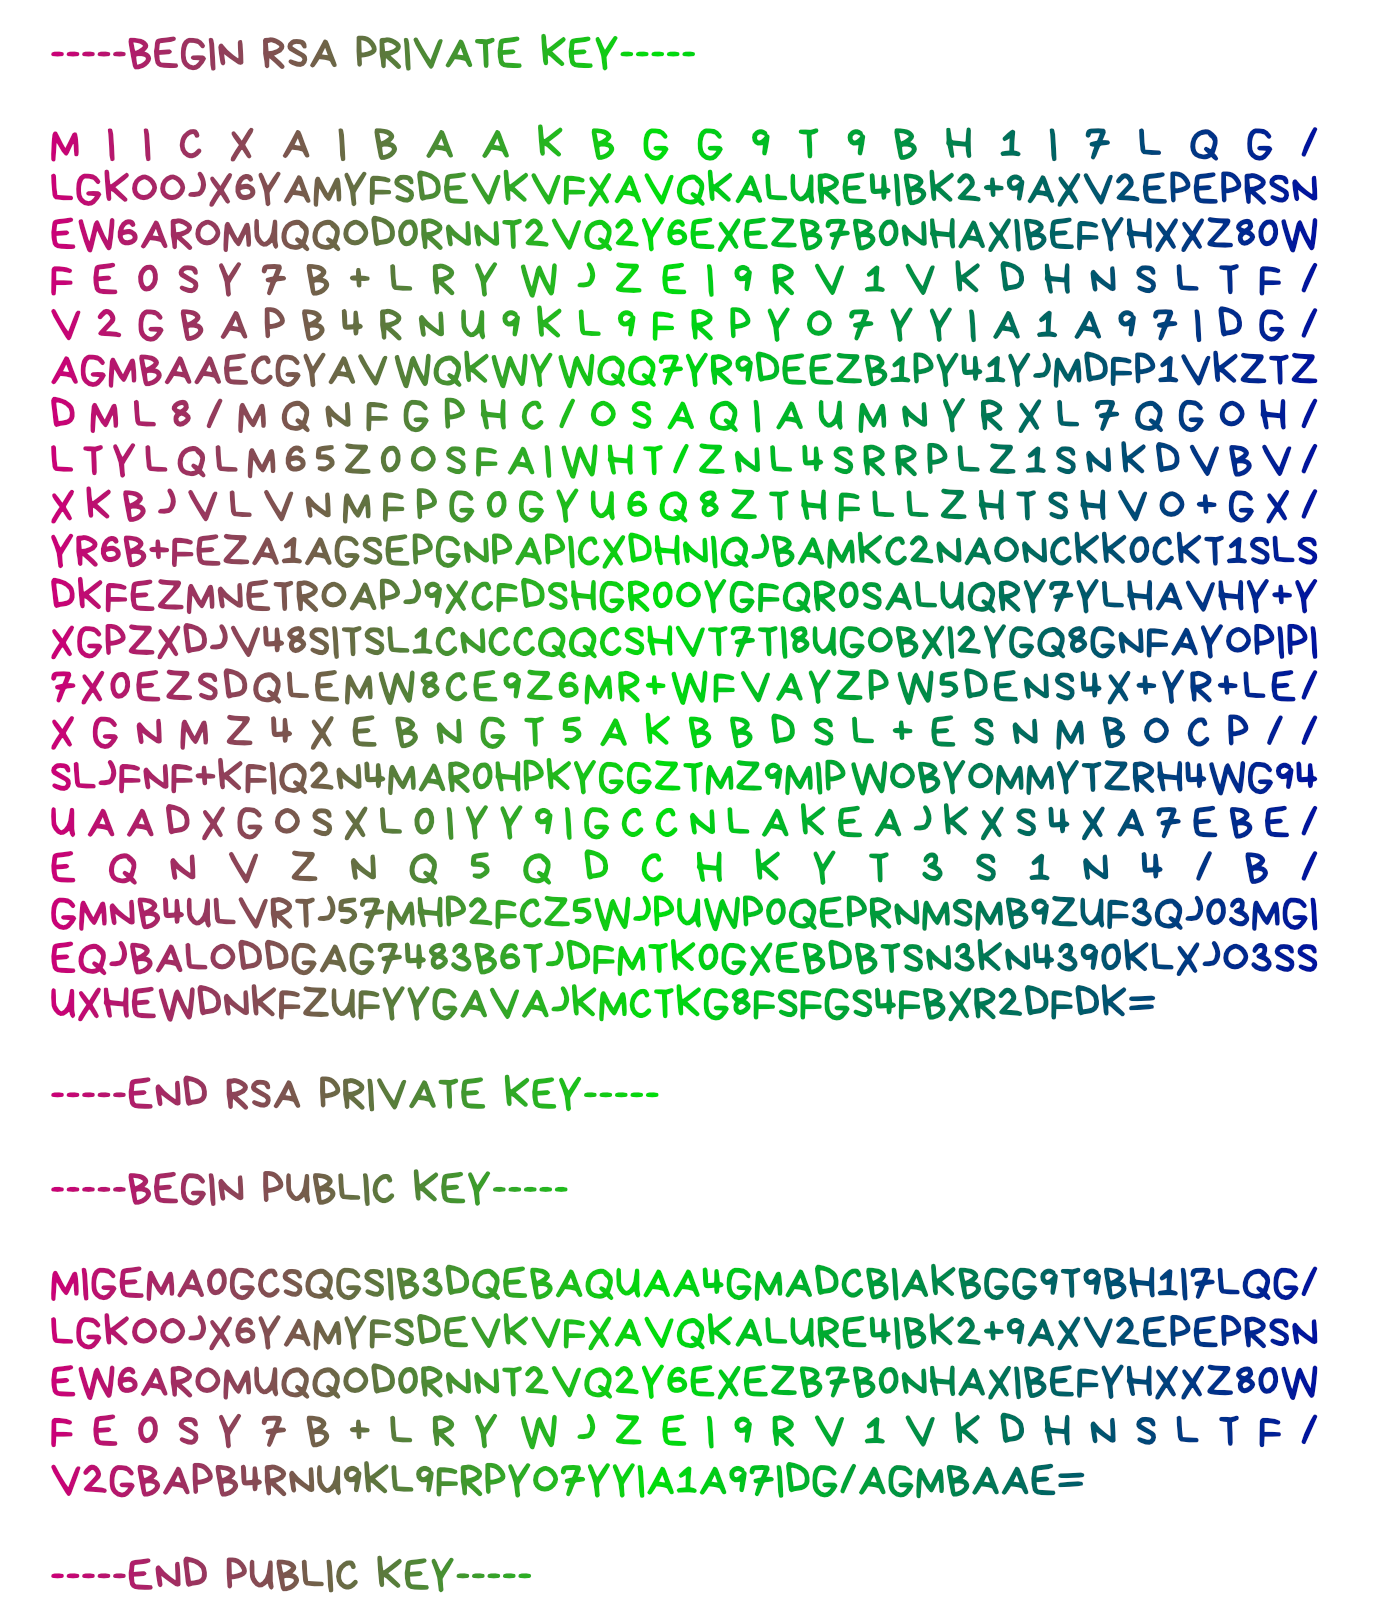
闻出点味儿了吧?看这俩大胖小子,去肯德基干桶炸鸡倒是挺行,要是让他俩加密一个 10 TB 的文件,能喘得跟跑步机上的大爷似的。
所以今天的互联网两种都用,而且几乎总是搭配着用,好让它俩取长补短。
更妙的是,用点数学,就能从一种轻松推导出另一种!
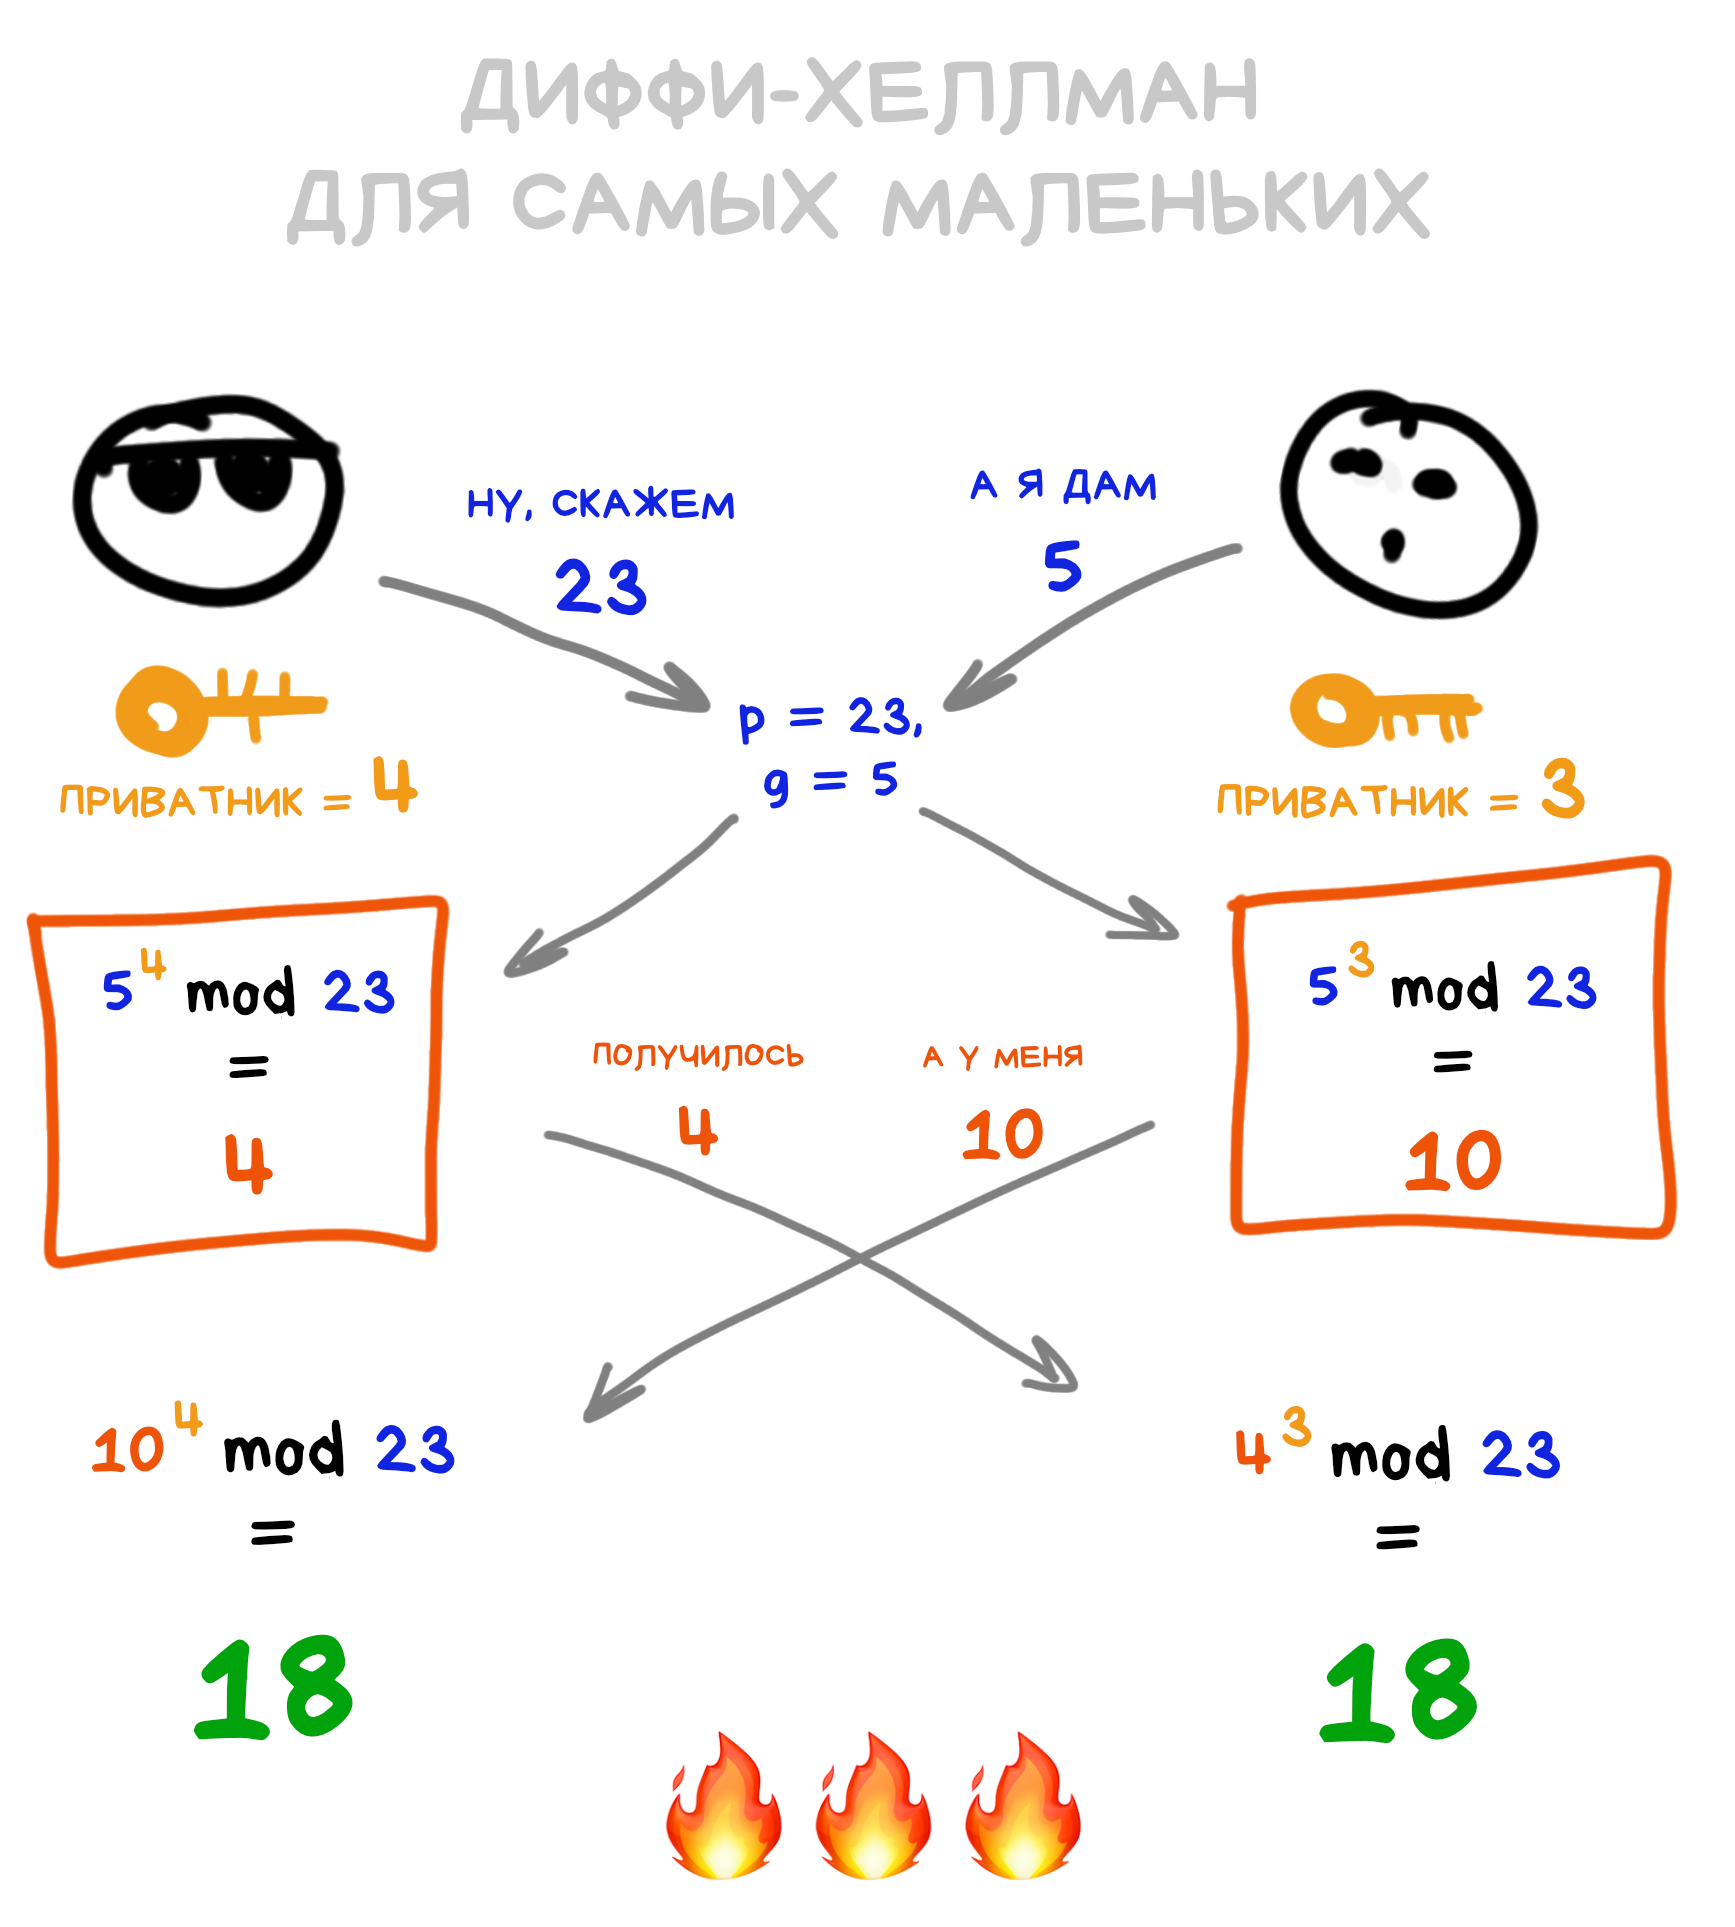
这就得请出大名鼎鼎的迪菲–赫尔曼算法了。这玩意儿能让任何一个密码学狂热分子神魂颠倒:只要手里有两把非对称密钥——自己的私钥和对方的公钥——就能用数学漂亮地算出一把对称密钥。
道理简简单单又漂漂亮亮。密钥不就是数字嘛,套个小公式,做几次乘方,取个模,瞧——两头的哥们儿算出了同一个结果。拿它加密什么都行,而且谁都没把自己的私钥暴露在网上。漂亮!
再告诉你个事:每次你用 HTTPS 打开一个网站,哪怕只是打开你正在看的这篇文章,你的浏览器也得先跑一遍迪菲–赫尔曼算法的某个现代版本,才能跟我在德国的服务器建立起那个所谓的“安全连接”,然后在上面亮一把绿色小锁给你看。
所以这不是什么专供技术宅钻研的玄乎玩意儿。你自己刚刚就干了这事,接受现实吧。
好,加密搞懂了。现在可以往简历上加一行“安全专家”,出去捞钱了。
那聊天呢?只要找到对方,交换公钥,用公钥加密数据再发出去?就这?那干嘛要写整整一篇文章?
我说瓦斯特里克,你搁这儿浪费什么时间,我们还有 TikTok 没刷呢!
TikTok 先放一放,咱们有个问题。这一套只有在我和奥列格单聊时才管用。可如今谁不是天天泡在群聊里?到了群里,这套就屁用没有了。
咱们来看看群聊。
休斯敦,我们有麻烦了。我们学会了给一对一消息加密,可现在有个一百多人的群,我们也想给它从头到尾漂漂亮亮地加上端到端加密,别让邪恶的云服务偷看群里的梗图。
先一起琢磨琢磨,都有些什么招:
把一个 100 人的群聊当成 100 个不同的一对一私聊。不行吗?
我们知道每个群成员的公钥,所以每发一条消息,都可以分别用这些公钥加密再发出去。每一份都只有对应的那个人能解开,其他人无视就行。
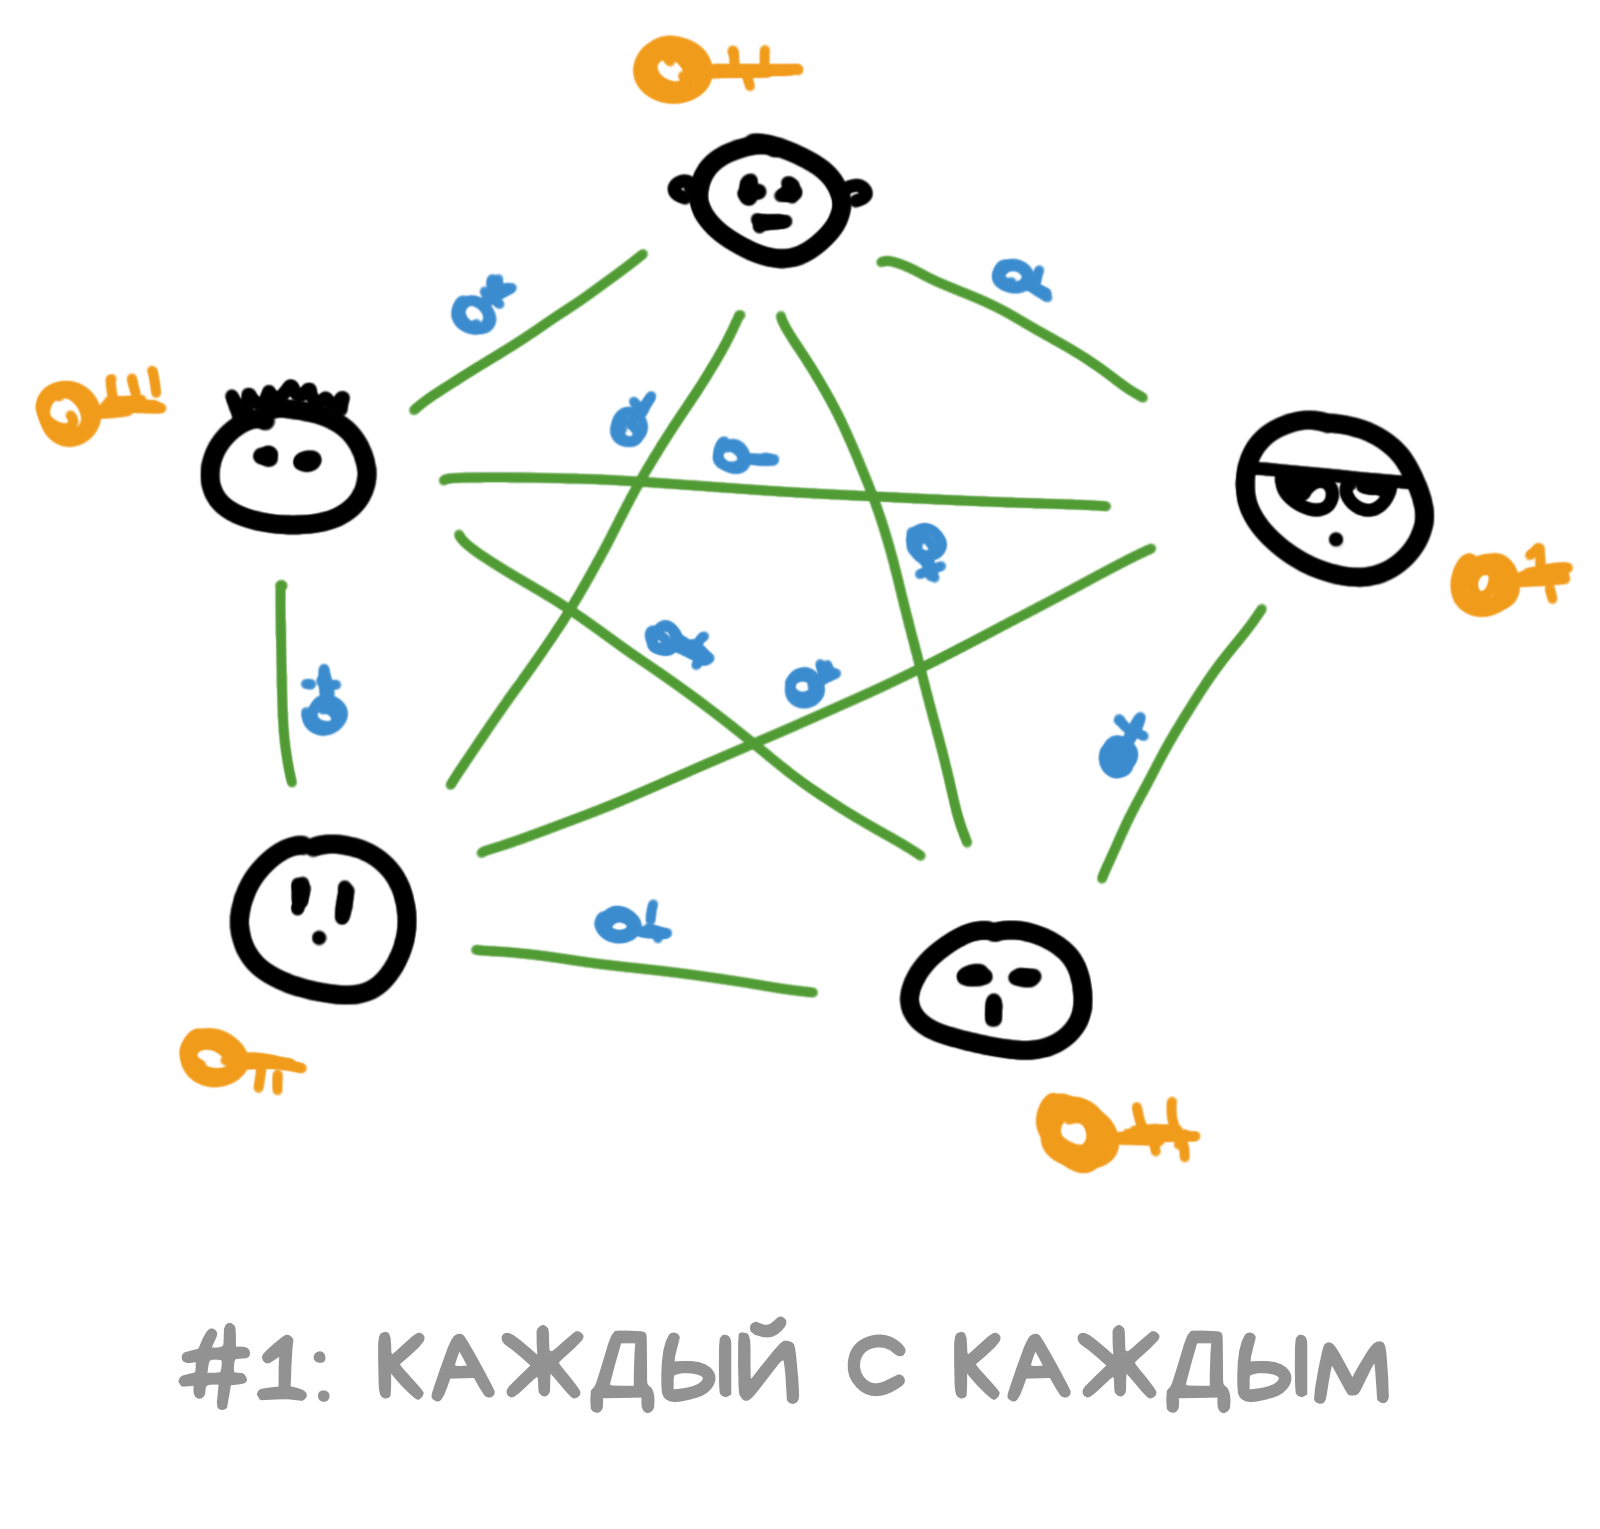
也就是说,往群里发一条消息,我们就要把它加密 100 次。或者 1000 次。群里要是有一百万人,那就是一百万次。闻到了没,怎么又有股屎味儿?
对,按这套方案,哪怕你只是想给哥几个发一张无聊的梗图,你那台小 iPhone 为了给它加密一千遍,也得使出吃奶的劲儿。不光要卡死好几分钟,剩下那点电连叫辆优步都不够,你就甩开腿走回家吧。
不过去他的小 iPhone 吧,反正明天又要出新的。还有一个问题:哪台服务器愿意存这堆屎?原本一张 1 MB 的图,现在得存 1000 份同一张图的加密文件,也就是说,每张梗图差不多要占整整 1 GB。
你和朋友才发了几张图,群聊在服务器上占的地方就要比宇宙里的原子还多,一个月的流量大概只够用十五秒。
这是你想要的未来吗?我看不像。所以忘了这破方案吧,烂透了。看下一个。
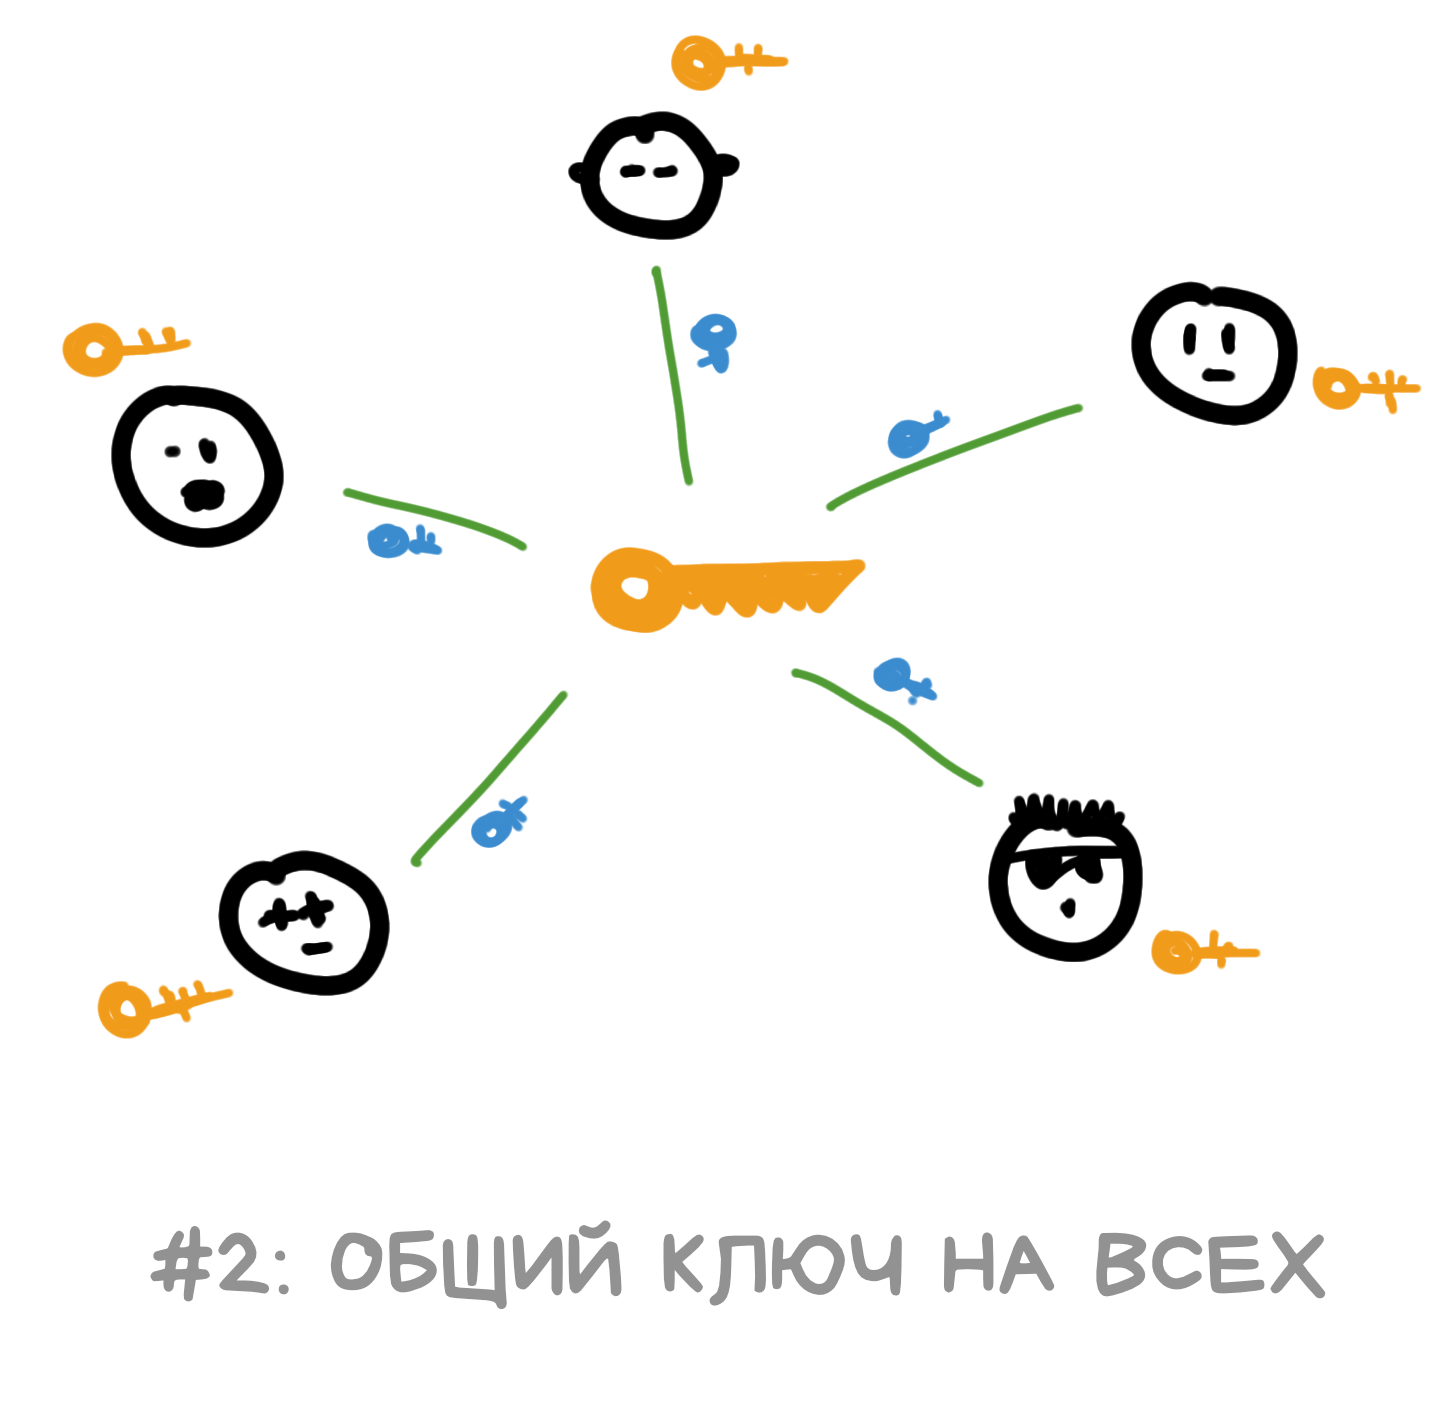
群成员商定一把全群通用的加密密钥,谁都能用它加密和解密群里的任何消息。前面咱们讲过了,对大家来说,这是把对称密钥。
实际操作时,一般是群主生成这把密钥,然后通过安全连接(用非对称密钥建立)把它告诉其他所有群成员。
先别笑,这办法其实挺不错。早期的加密聊天都是这么干的,用得也挺好,有啥不行的?
共享密钥虽然要在网上传,但它本身是加密了再传的。拉新人进群也容易,把密钥给他就行了。邪恶的云服务始终不知道这把密钥,所以我们的消息安全了!
话是没错,但有那么几个小问题。
第一个:那怎么把人踢出群呢?
行吧,要是我和哥几个的 ICQ 加起来能超过 130,我们大概能想出这么一招:每次踢走一个人,剩下的人就重新生成一把共享密钥,用它保护之后的聊天记录。
可技术麻烦马上就来了:这把新密钥怎么再告诉那些不在线的人?实际上,他们暂时就看不了群聊了,得等到重新上线,拿到新密钥才行。
行吧,反正迟早都能拿到密钥,就当这不算个事儿,靠用户体验设计糊弄过去。
但还有个更严重的问题:密钥泄露。
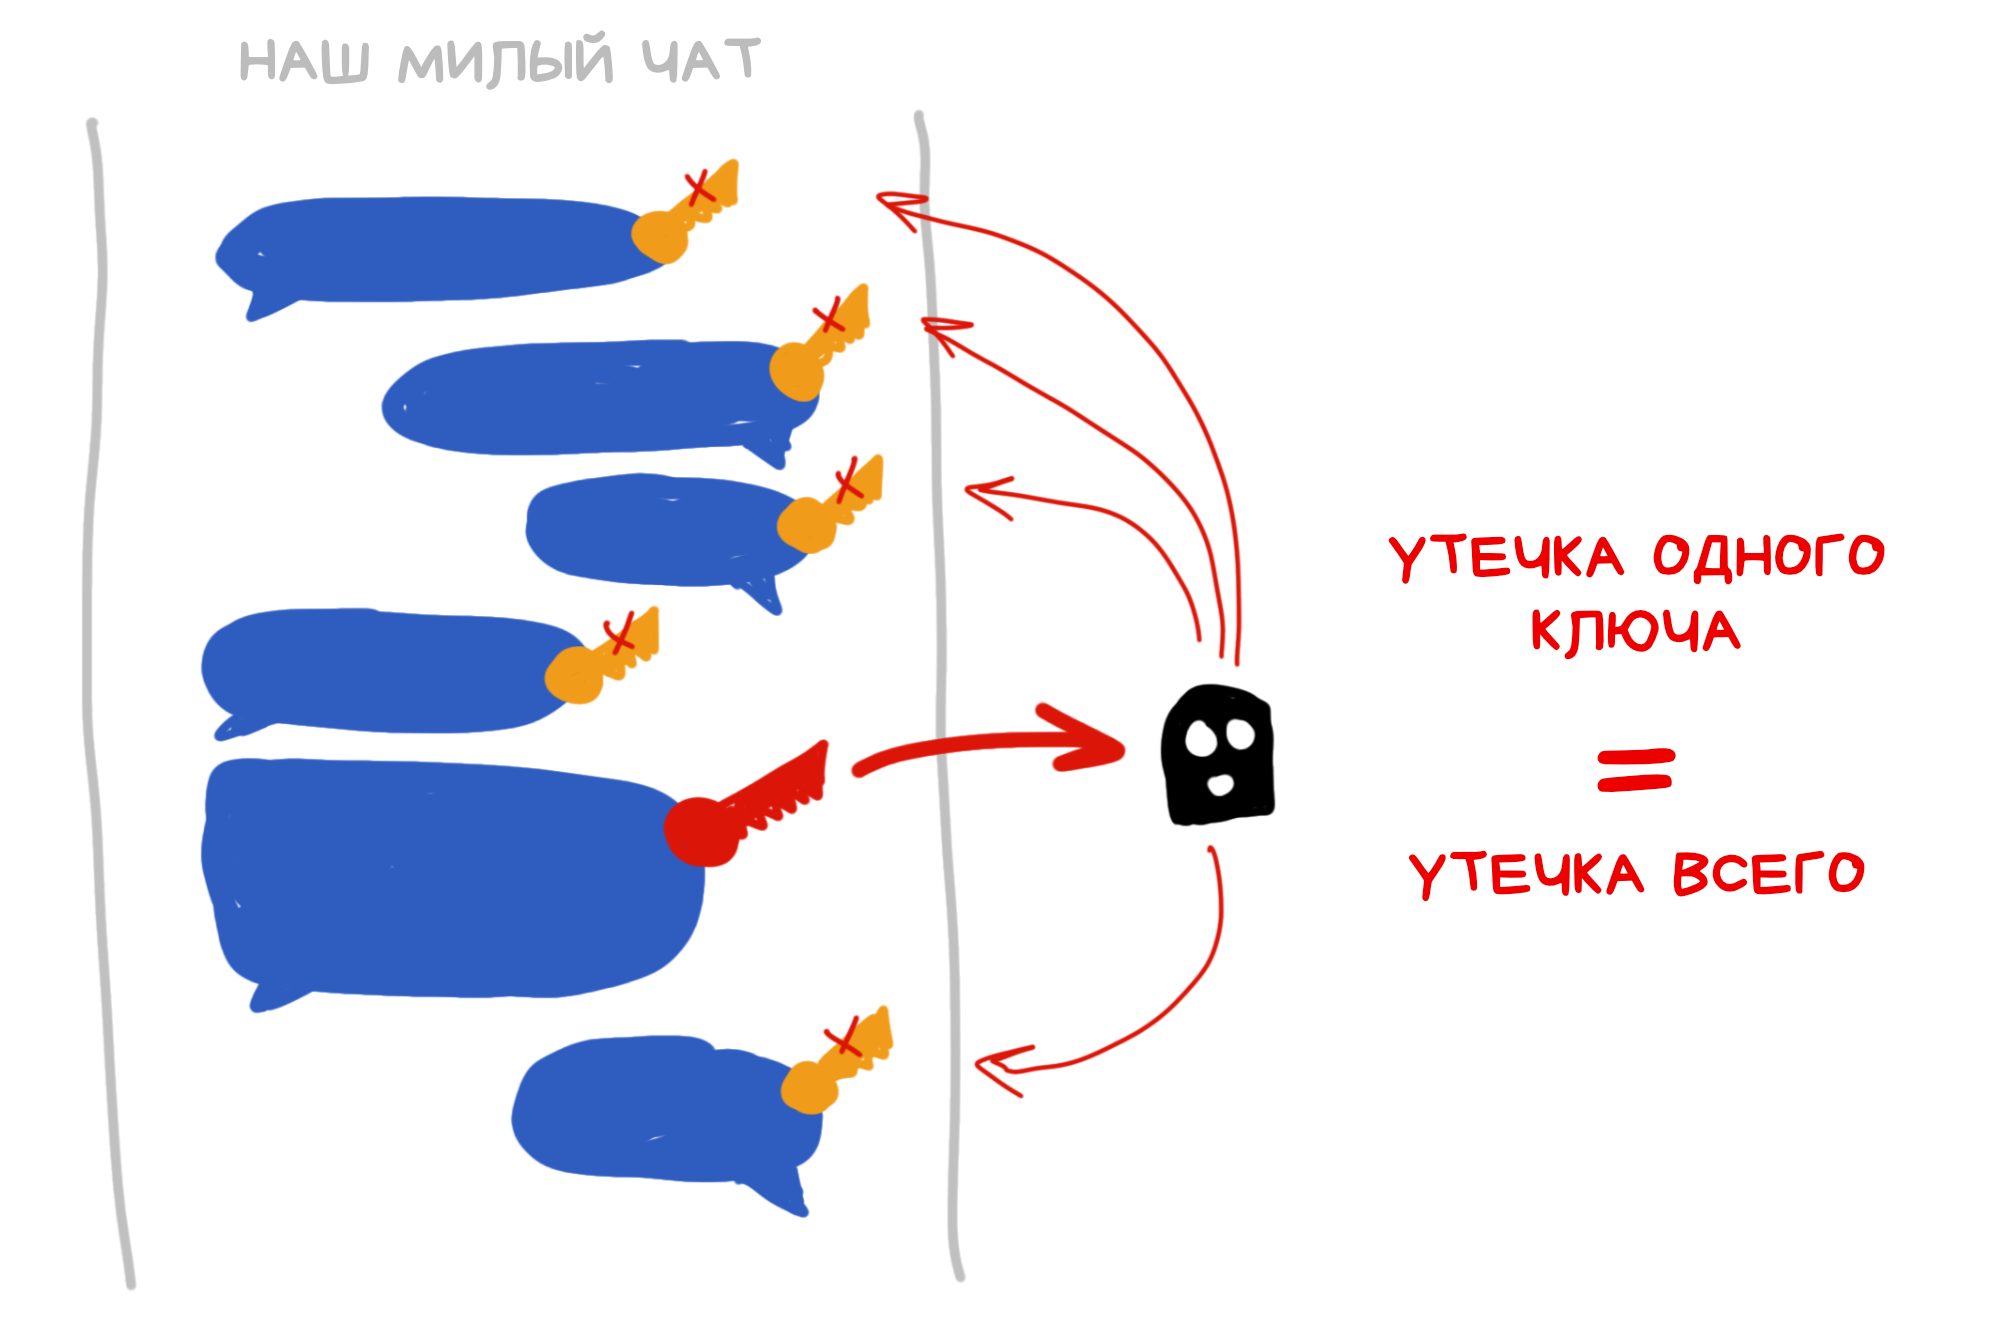
一个上千人的群,这事儿迟早会发生。总有人把没加密的备份传到 iCloud,或者把手机落在酒吧里。没准明天我们的密钥就被人暴力破解了呢?最后这种情况概率极低,但永远不等于零。一个群可能一把密钥用上好几年,够黑客们慢慢等 GeForce 显卡打折,囤上一批来破你的密钥了。
正经爷们儿需要更靠谱的保障。
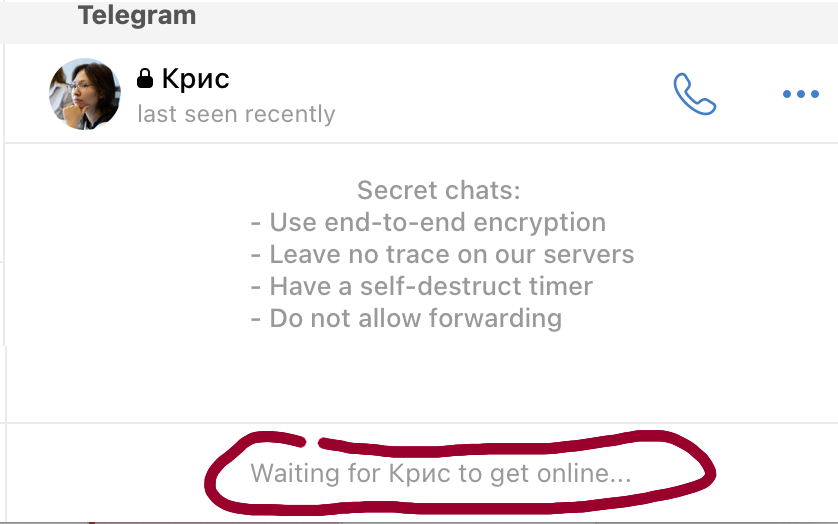
不过这办法也别整个扔进垃圾桶。尽管有这些缺点,Telegram 私密聊天里的 MTProto 协议用的就是这一套。他们还挺可爱,试图在用户体验上找补,比如让你选消息 20 秒后自动删除。
🧠 你现在就能验证:在 Telegram 里开个私密聊天,它会提示类似“正在等待对方上线与你交换密钥”的话,在那之前一条消息都不让你发。再对比一下用着更先进协议的 Signal、Matrix 和 WhatsApp。现在知道为什么不一样了吧 :)
后面我们还会看到,就连神一般的 Matrix,为了让大群跑得快点,也会用到“会话密钥”,说白了还是同一个东西,只不过换得更勤。所以事情也没那么非黑即白。
跟上一个方案差不多,不过现在每发一条消息,就商定一把新的共享密钥。这下密钥泄露也不可怕了:一把密钥只能解开某一条消息,而不是整个群聊。
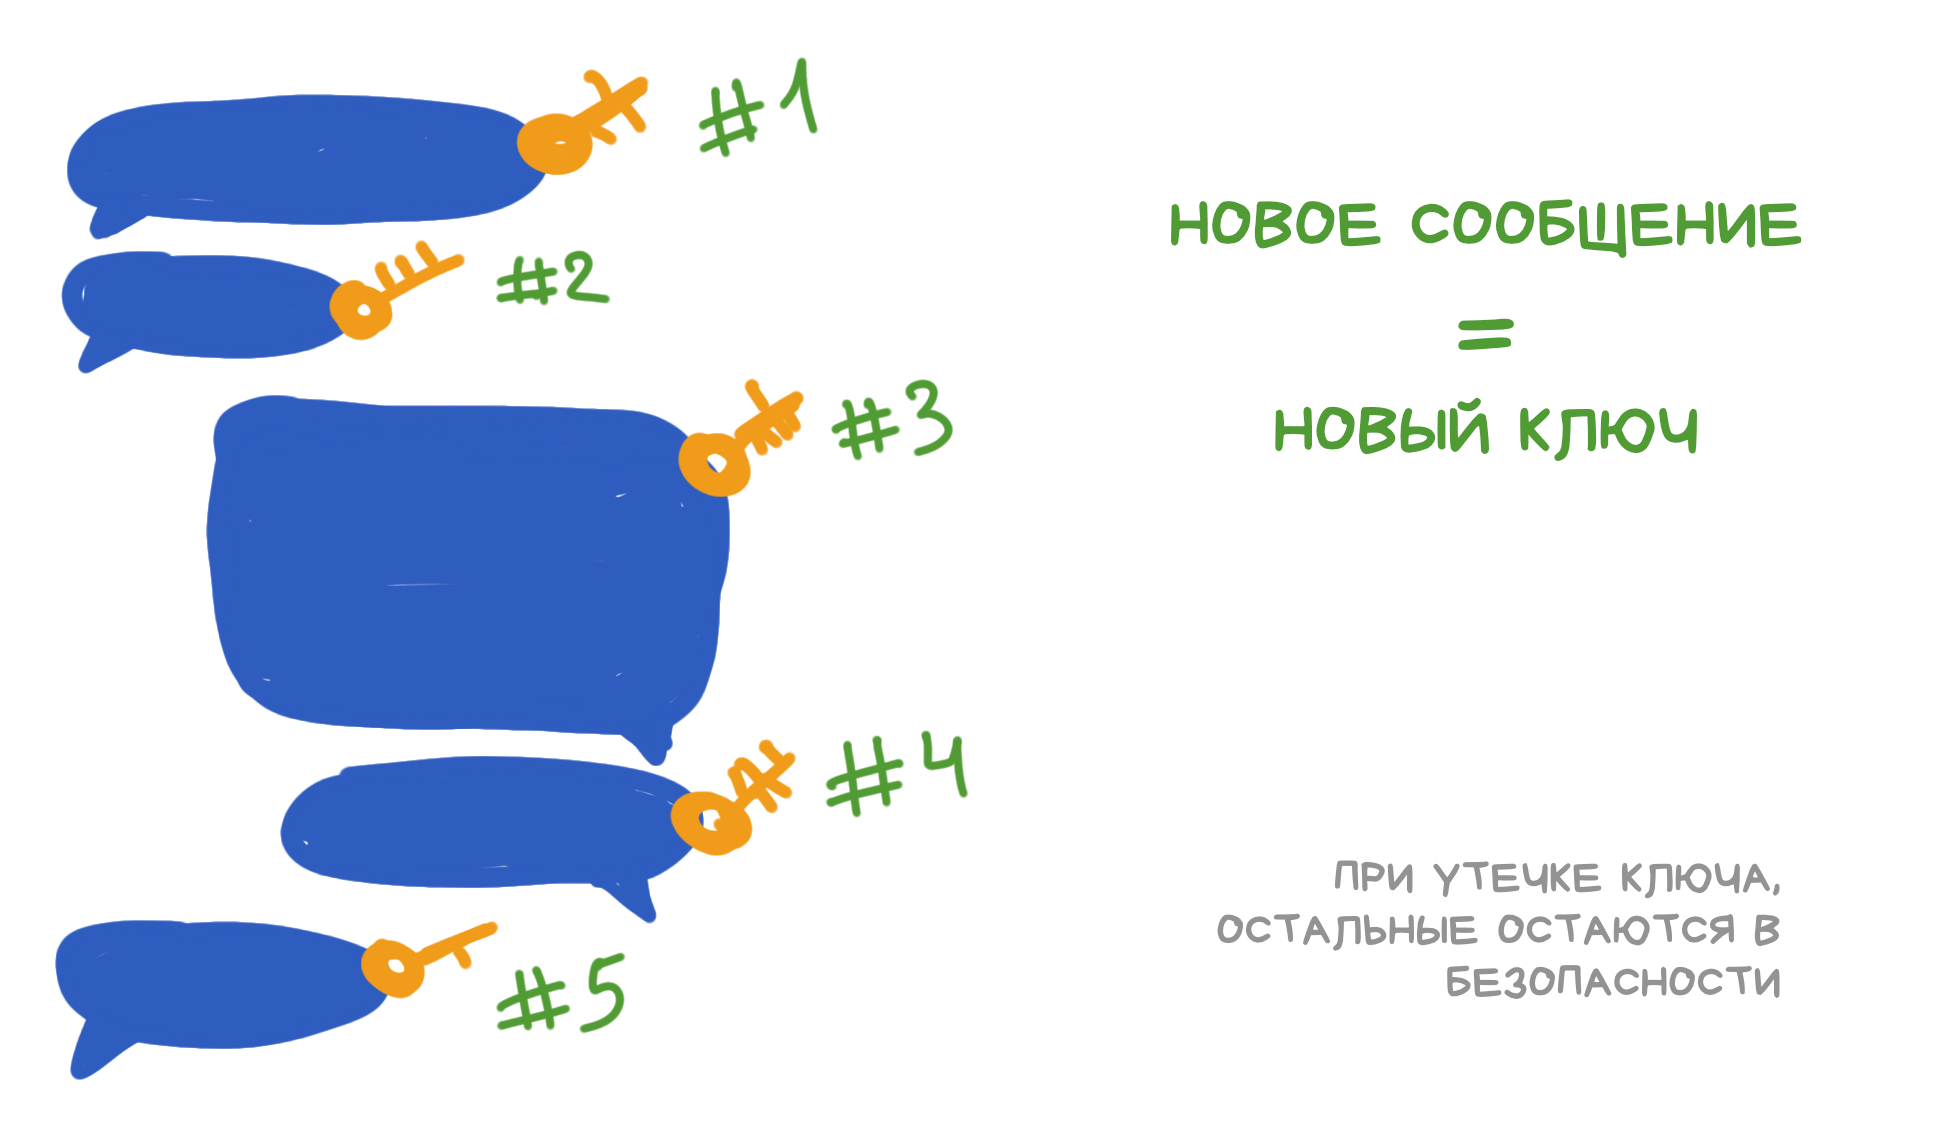
可是刚才咱们已经发现了,每次都在所有成员之间来回传新密钥,迟早得把人逼疯。这里得来点奇招。
假设咱们刚开聊。大家交换了密钥,得到一把共享密钥。 刚开始很容易,因为每个人都是自己点“加入群聊”按钮进来的 不过在方案三里,除了密钥,大家还要约定一件事:用哪种算法,让每个人都能自己算出下一把密钥,不用找别人帮忙。
可以把它想成一个魔法小盒子:从一头塞进老密钥,摇一摇把手,另一头就吐出一把新的。
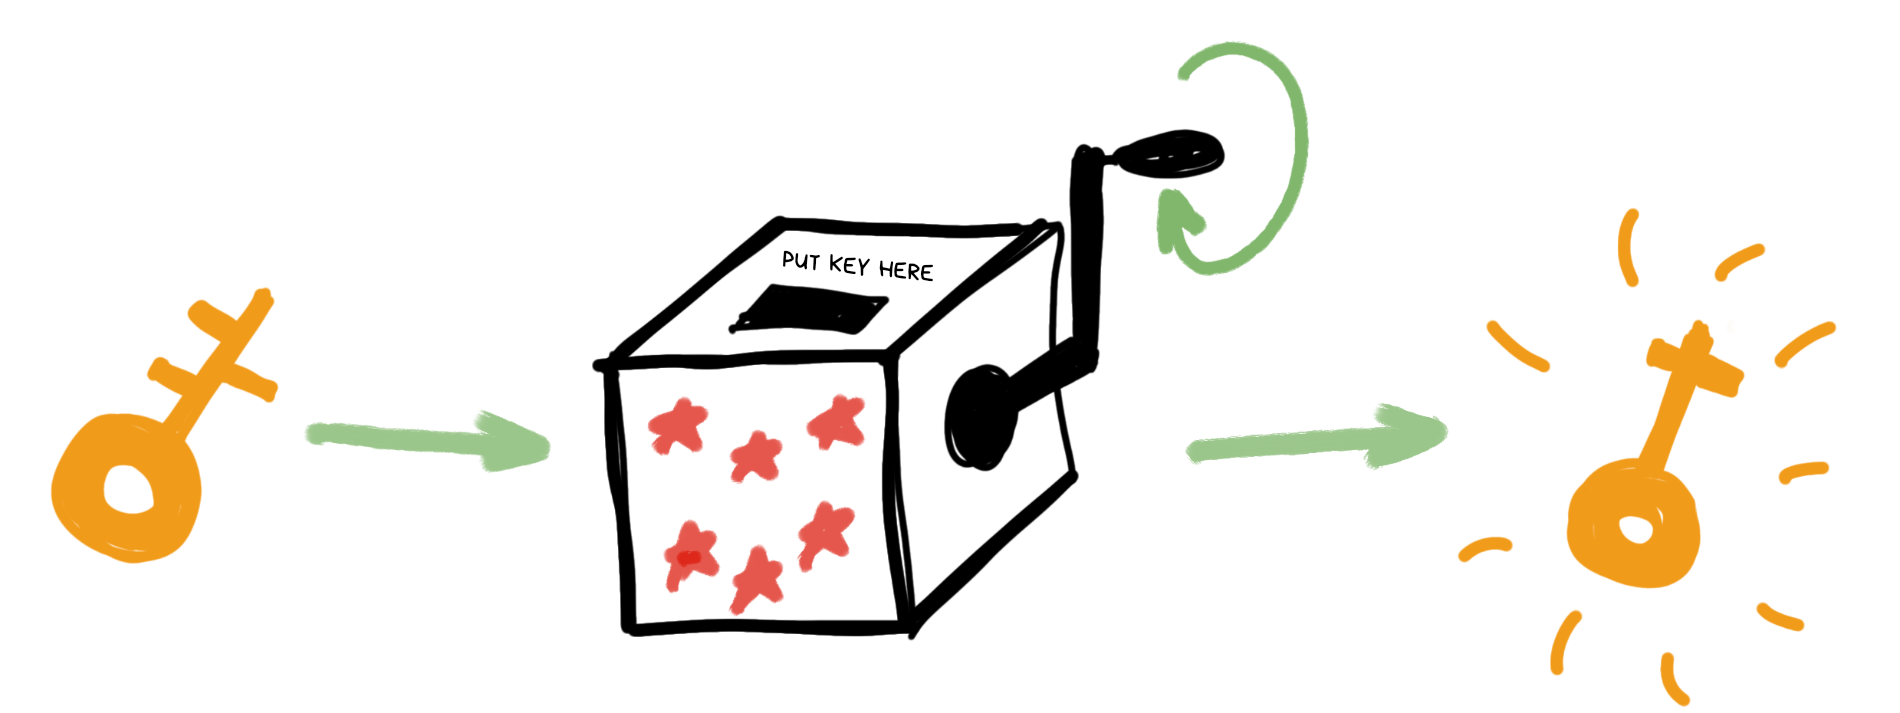
只要塞进去的是同一把密钥,盒子吐出来的结果就一定相同。谁的盒子都一样。至于反过来摇把手,把原来那把密钥摇出来,不管在物理上还是数学上都办不到。
怎么办到的?很简单,小学生都能懂:我们可以把密钥乘以某个质数。
来做个思想实验:我给你一张纸,上面写着 107 和 283,请你算算它俩相乘等于多少。你掏出手机,按两下计算器,马上就能报出答案:30281。
也就花了四秒,对吧?
现在反过来:我给你一张纸,上面写着 30281,请你告诉我,刚才我拿哪两个数相乘,才得到了这个结果?
难了吧?计算器也不管用了?这就对了。
这个例子是故意往简单里说的,不过它能帮你想明白那个魔法盒子可能是怎么运作的:从一把密钥得到另一把很容易,反过来却不行。 话说,是不是有点像迪菲–赫尔曼?像就对了! 密码学圈把这个过程叫作密钥派生,得到的新密钥自然就叫派生密钥。说这个纯粹是让你学个时髦词儿,好在朋友面前显摆。
这种只能朝一个方向走、反过来走不通的算法,叫作棘轮机制(Ratchet)。你大概见过带棘轮的螺丝刀或者棘轮扳手吧?往一个方向轻松就能转,往另一个方向却转不动。名字就是这么来的。
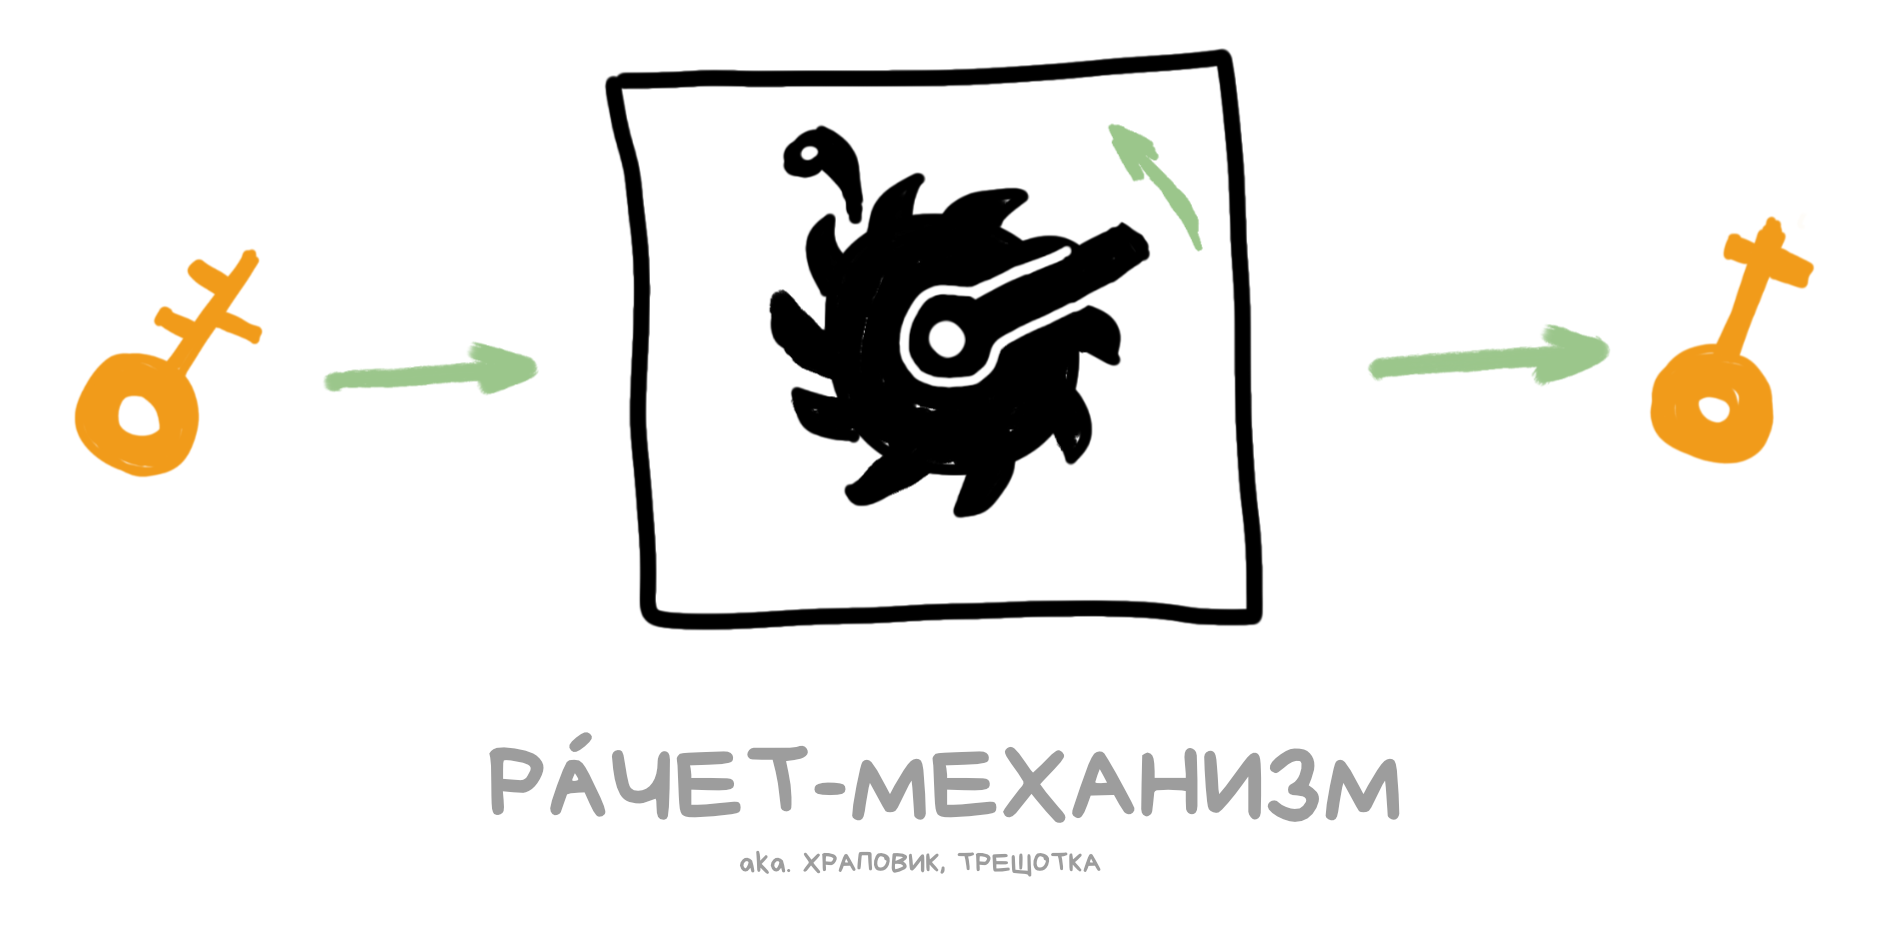
以后咱们就管这个能变出新密钥的魔法小盒子叫“ratchet”吧。随便你们怎么批我又夹带洋文,反正我平时聊天真没听谁管它叫“棘轮”或者“棘轮装置”,除了那几个爱较真的老爷子。
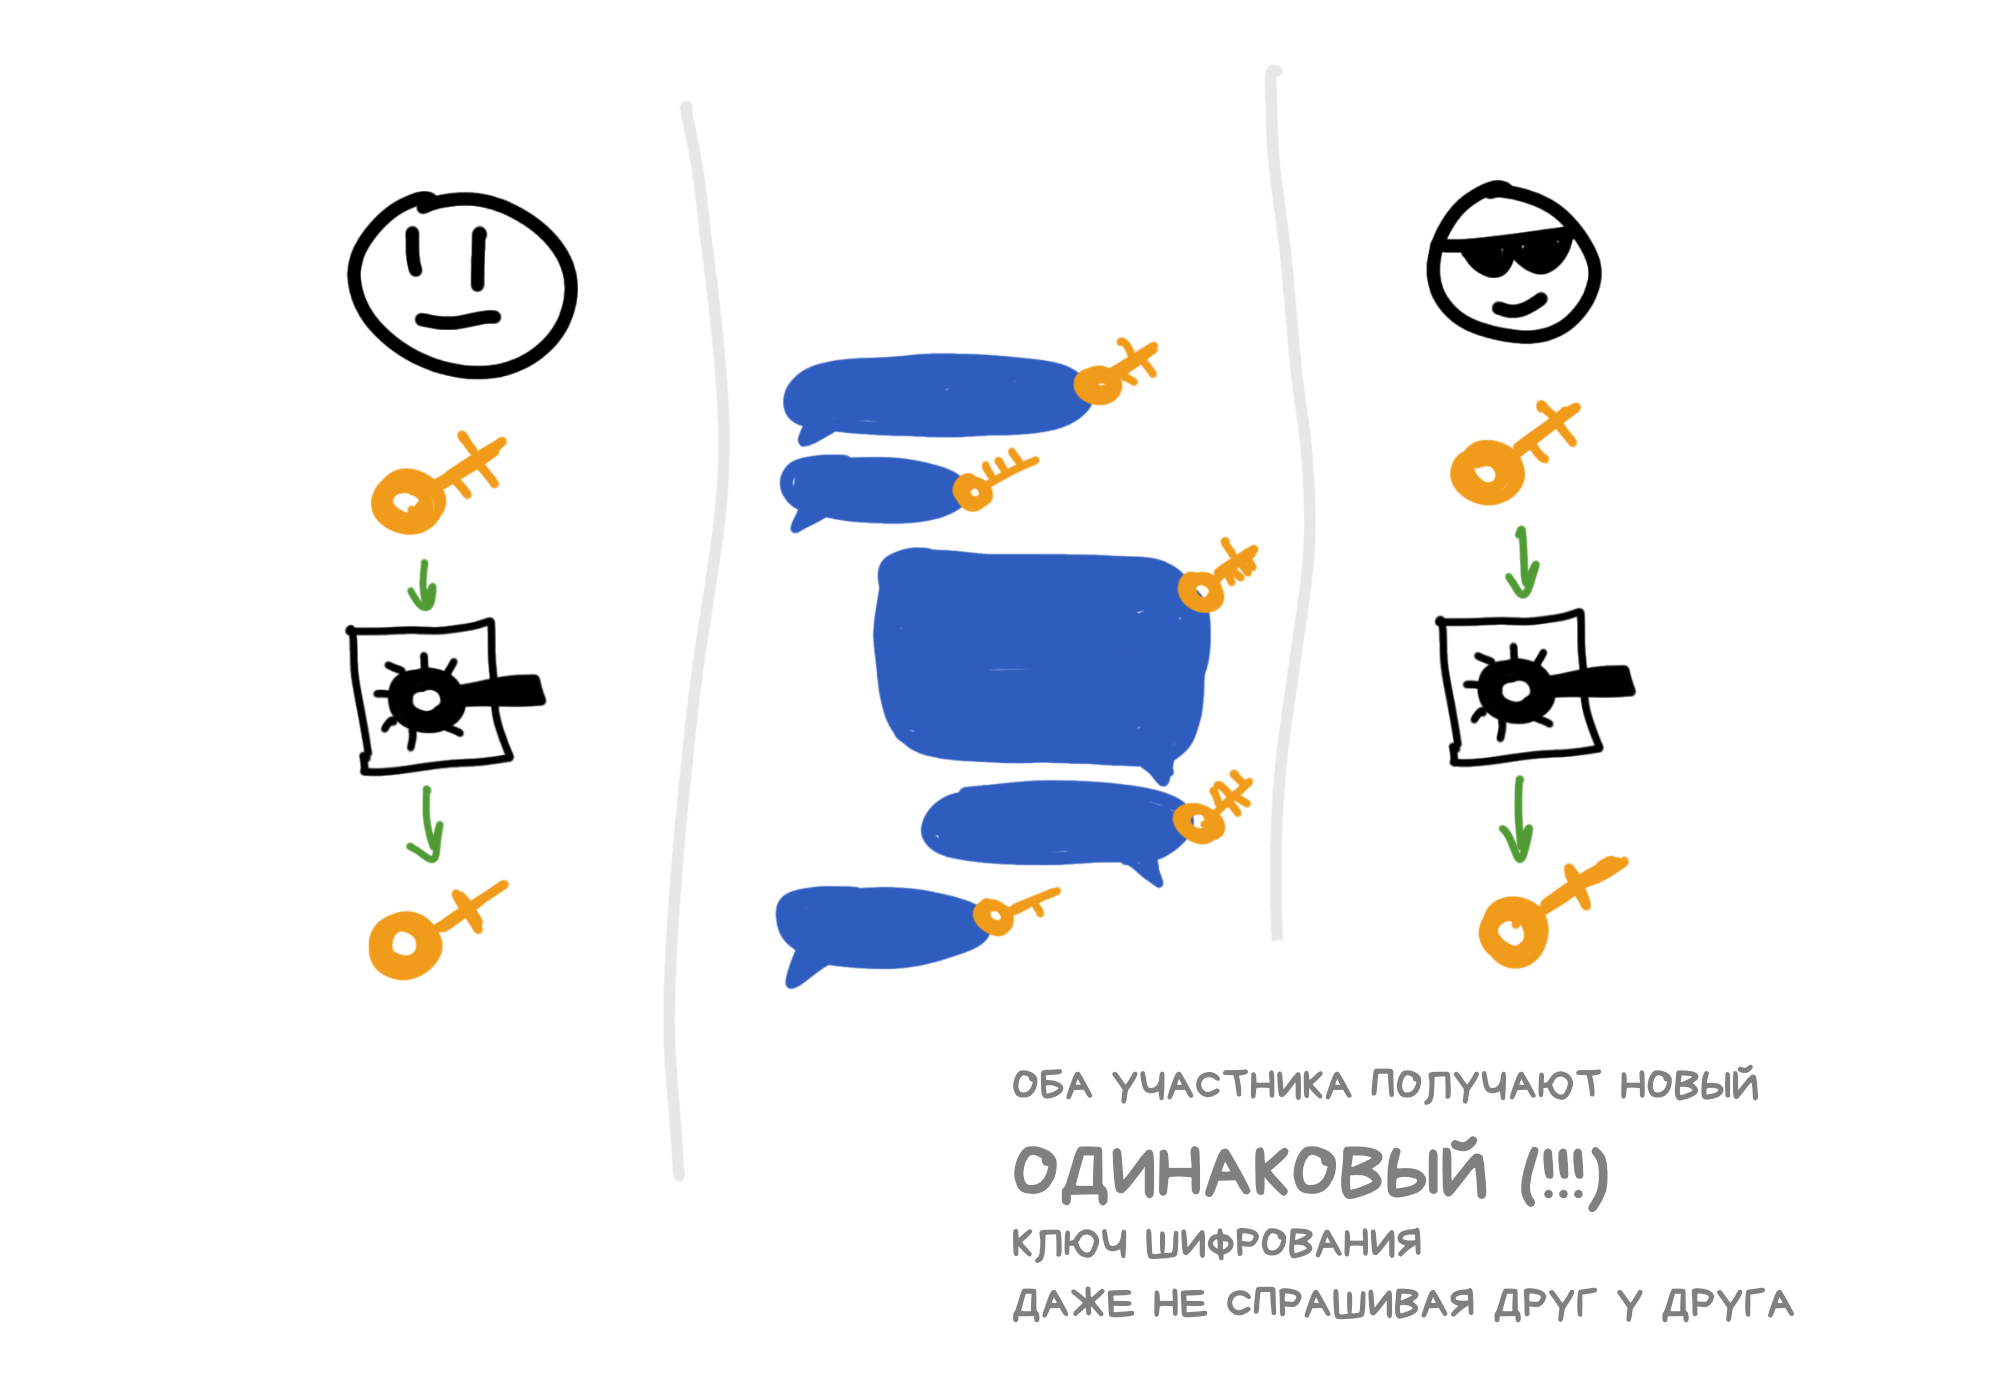
好,现在这台会数学魔法的 ratchet,每来一条新消息,就给我们一把新密钥。
所以就算有一把密钥泄露,黑客也没法把 ratchet “倒摇”回去,拿到旧密钥,偷看之前的消息。过去的消息没事了。 密码学圈管这个性质叫“前向保密”(Forward Secrecy)。明明保的是后头那段过去,怎么成了“前向”?算了,咱哪有资格评判聪明人 可新消息怎么办?把手往前摇还是很轻松啊。
问题在于,ratchet 能用的算法数得过来。标准的也就十来种。把非标准的也算上,撑死了近百种。
总不能每做一款聊天软件,就重新发明一种算法吧。在密码学里自创算法可是大忌,干这种事是要挨揍的。
那么问题来了:偷到一把密钥的黑客,轻轻松松就能把已知算法挨个儿试一遍,找到对的那种,解开我们之后的所有消息。得想想办法了。梗图依然很危险!

要不,在 ratchet 上也设一串密码,就像密码锁那样?哪怕是两台一模一样的 ratchet,也只有拨到相同的密码,才会给出一样的结果?
用程序员的话说,就是 ratchet 现在有了“状态”,而这个状态会影响它怎么工作。
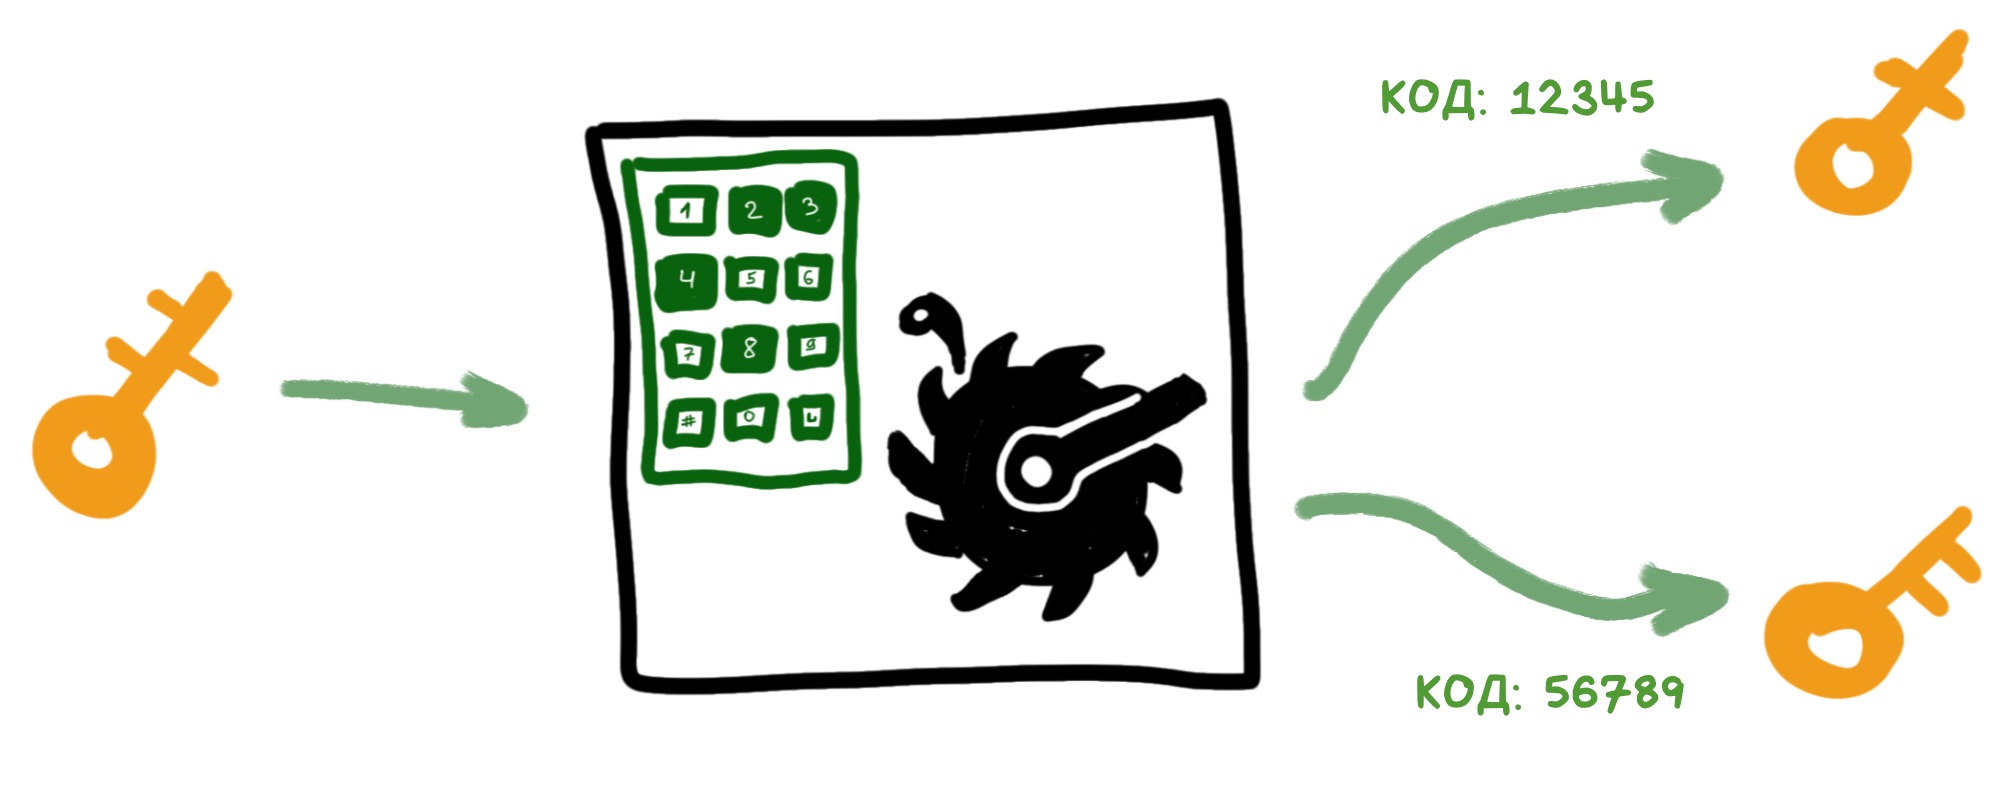
还记得恩尼格玛密码机怎么工作的人,这会儿脑子里该闪回战争画面了。咱们真就在一遍又一遍地发明同一样东西……
哎等会儿,这不又回到方案二了吗?那些麻烦又都回来了:大家怎么商定这串密码?怎么通知不在线的人?
没准对方这会儿正在街角的酒吧喝小啤酒呢,哪有空立刻放下杯子,给你生成一把新公钥发到聊天里。
行,让他喝完。你先看好我的手:咱们不必每发一条消息就商定一串新密码,可以等到对方想回话的时候再换。大概这样:
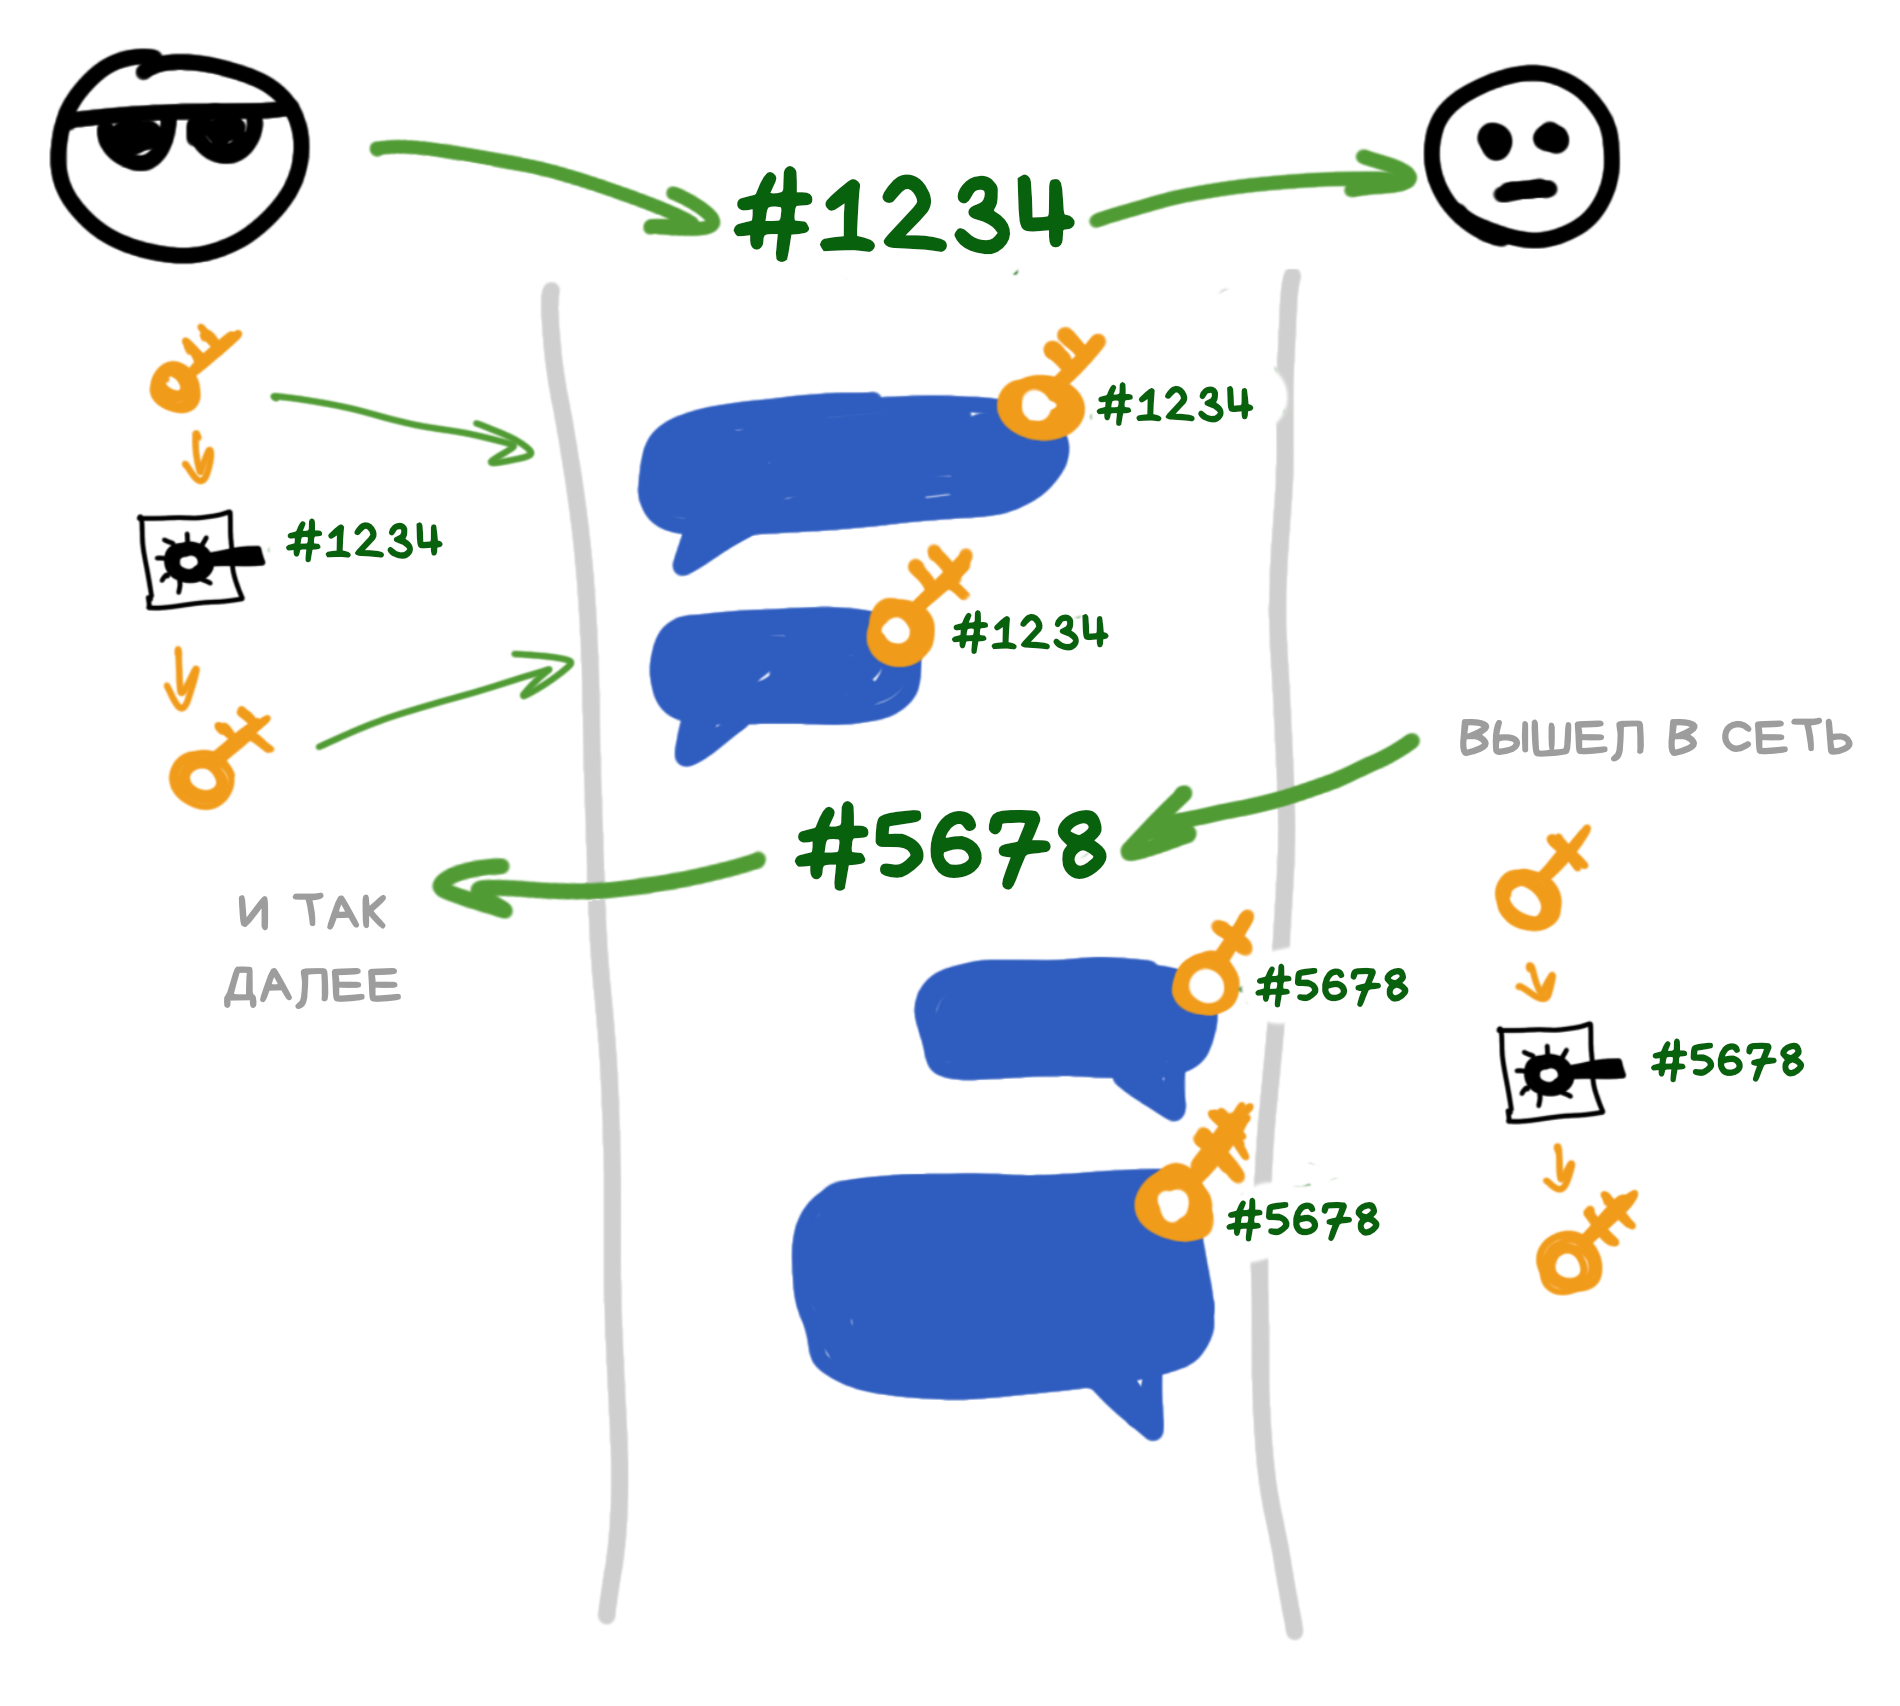
就是说,只有等对方上线,决定回我们一句时,密码才会变。在那之前,我们一直用同一串密码摇出自己的密钥。
嗯,这么一来,要交换新密码,就能用上熟悉的迪菲–赫尔曼算法了。
对方在消息里附上他的新公钥,我们就能算出新的共享密码,把 ratchet 调到这个数上,解开他发来的消息,看看他说了什么。
这样就做到了完全异步的交换:我们不用守在聊天窗口前,也不用当场回传什么东西。等重新上线,再读消息、算密码、把 ratchet 该摇的都摇完就行。
下次轮到我们想回话,也一样在消息里附上新公钥。对方拿到它(往往直接从消息里拿就行),就能在他那一端算出密码。离线的问题解决了!
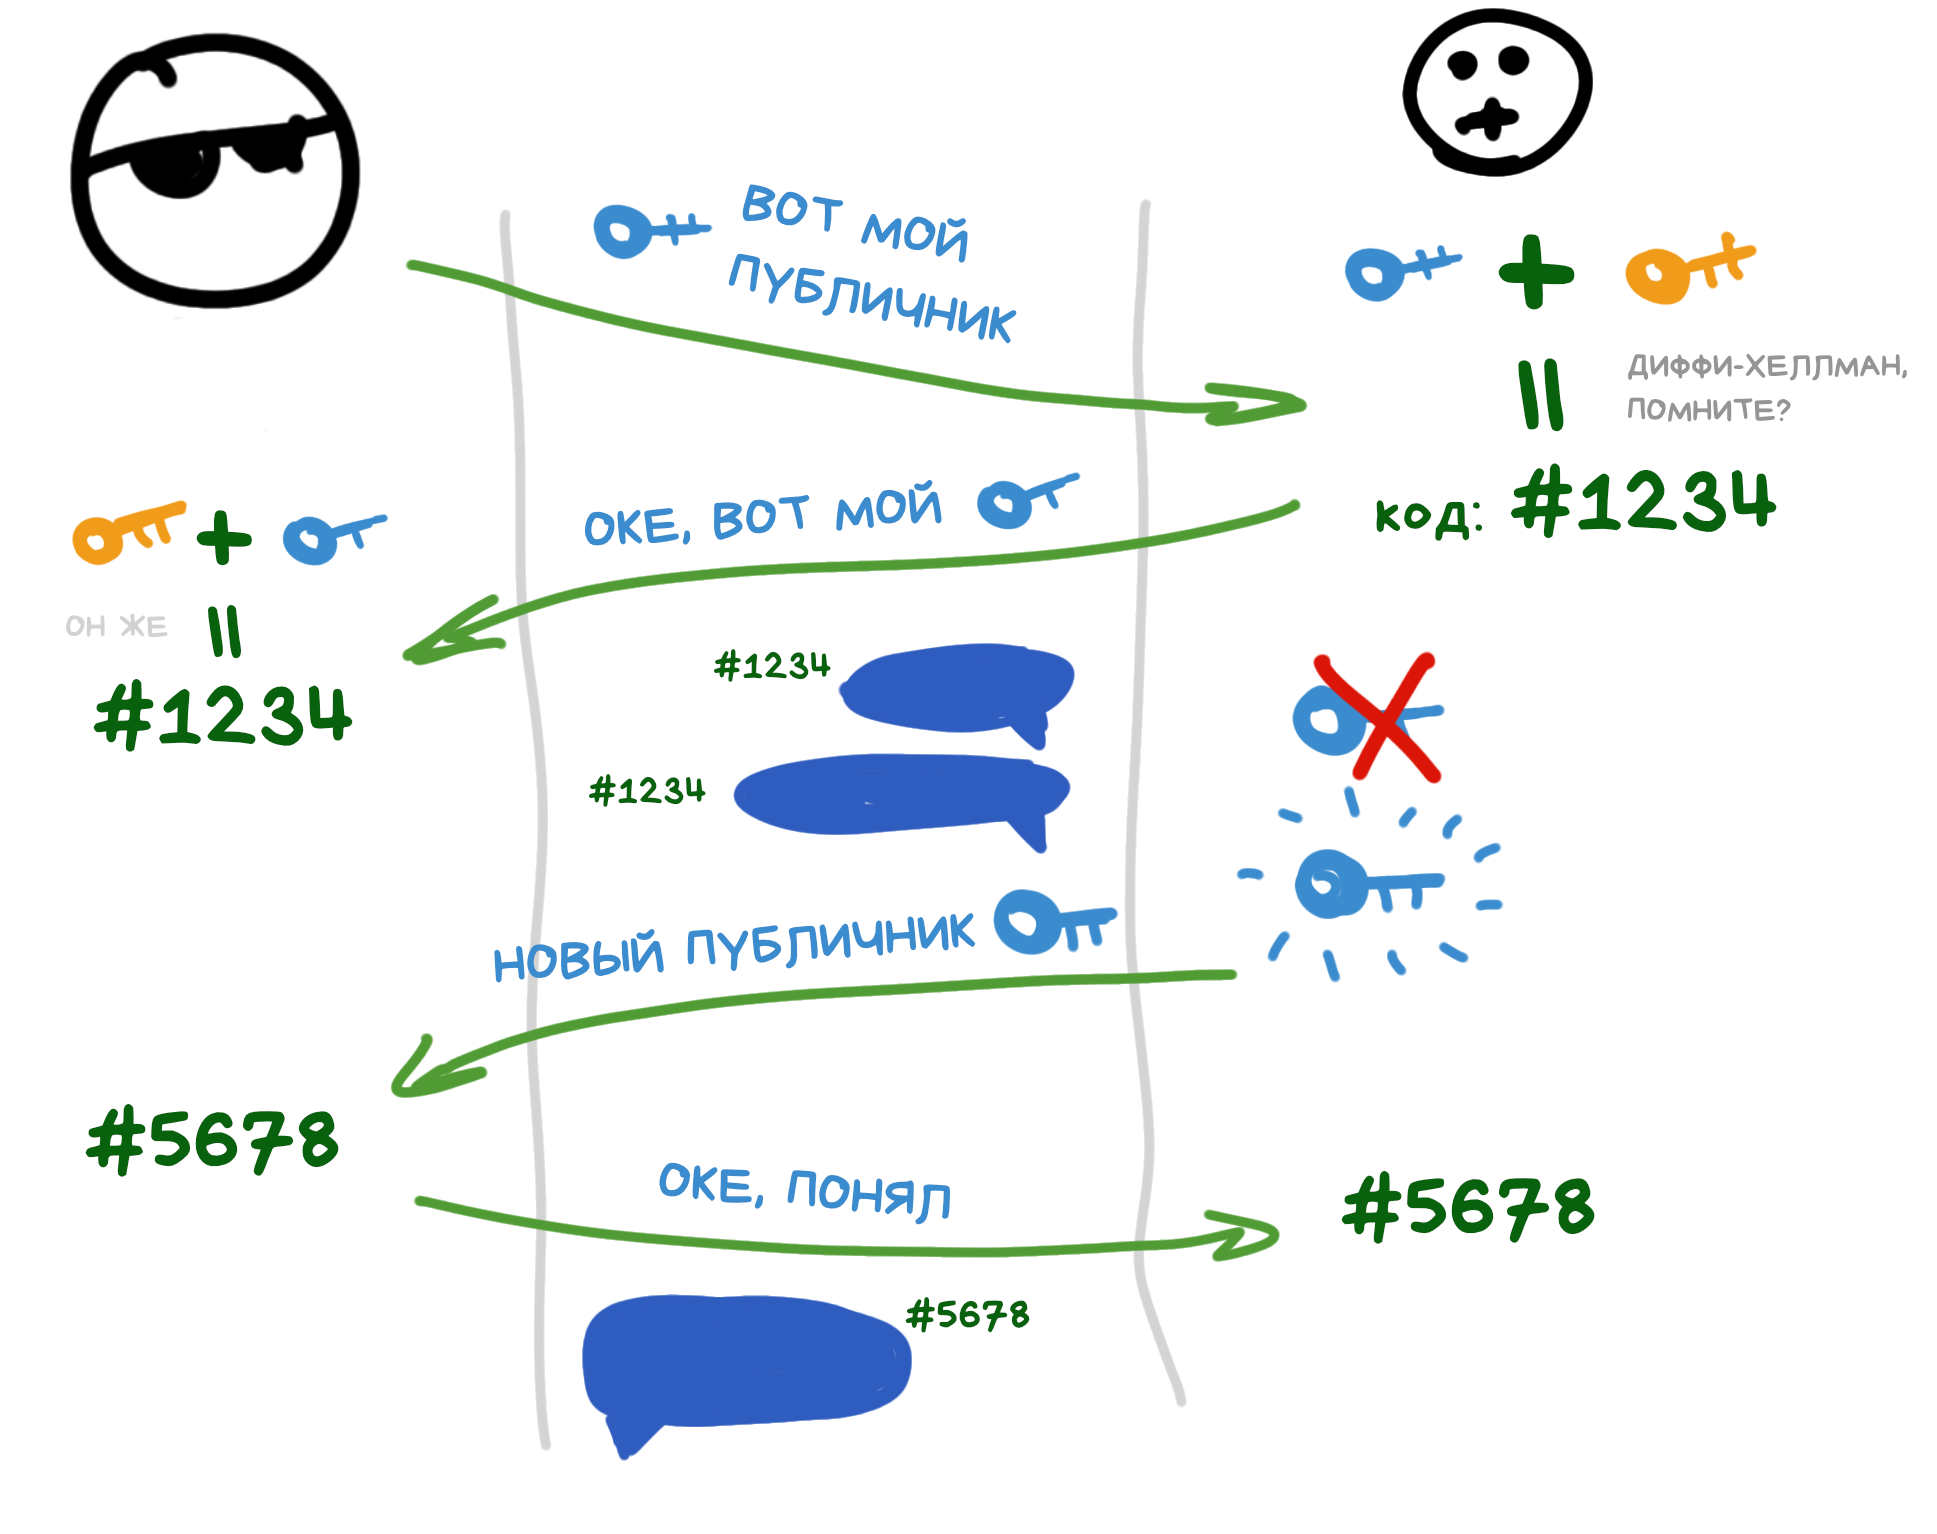
哪怕黑客趁我一个人正说到一半闯进聊天,也就能解开那么几条消息。等我们再交换一次新密码,他就又看不懂咱们这温馨小窝里的悄悄话了。
这套算法叫 Double Ratchet(双棘轮!)。被攻破之后还能够“自愈”,正是它的一大特点。
推荐个很棒的视频,能把刚刚读的这些演给你看:
WhatsApp、Signal、Matrix 这些现代聊天软件里,加密的一对一聊天用的都是 Double Ratchet 机制的某种变体。Telegram 除外:它的普通聊天压根不加密,私密聊天用的还是共享密钥的老办法,群聊加密则根本不支持。
其实吧,Double Ratchet 也不支持……
啥意思?那群聊呢?我们绕了这么大一圈,最后得到的算法,怎么又是只能用来单聊?你嗑嗨了吧?
对。所以这篇还没完。各位还得再忍我一会儿。
现代聊天软件给群聊和私聊用的,几乎总是两套不同的算法。群聊的逻辑通常要复杂一个数量级,里面藏着各种小花招。开发者就指望靠它们两头兼顾:既要聊天安全,又不能让用户被又别扭又卡的界面恶心到想吐。
目前效果不怎么样 :) 至于有多不怎么样,认真用过 Matrix 的人,哪怕只是在五百多人的群里待过,都懂。
给你个概念,这事儿到底有多新:第一个正儿八经的群聊消息加密标准 MLS(Messaging Layer Security),直到 2023 年才发布。兄弟们,它比 ChatGPT 还新!咱们接下来要聊的,还真是最前沿的玩意儿。 当然,研发是从上个十年就开始了
MLS 出现之前,开发者都是各自发明一套让人脑壳炸裂的群聊加密算法。现在大家可算回过味儿来了,正陆陆续续往这个标准上搬。
那么,把你的 Double Ratchet 收进抽屉,欢迎 Ratchet Tree 登场!“棘轮树”?抱歉,我还是用英文原名吧,念着怪尴尬的。
这棵树主要解决的是这么个问题:全群怎么才能迅速给各自的加密 ratchet 定下同一把“钥匙”,又不用在群成员之间把它来来回回传 N×N 次?
搭起来倒挺简单:先找一棵朴素的苏式二叉树,让每个群成员在最底下一层站好。
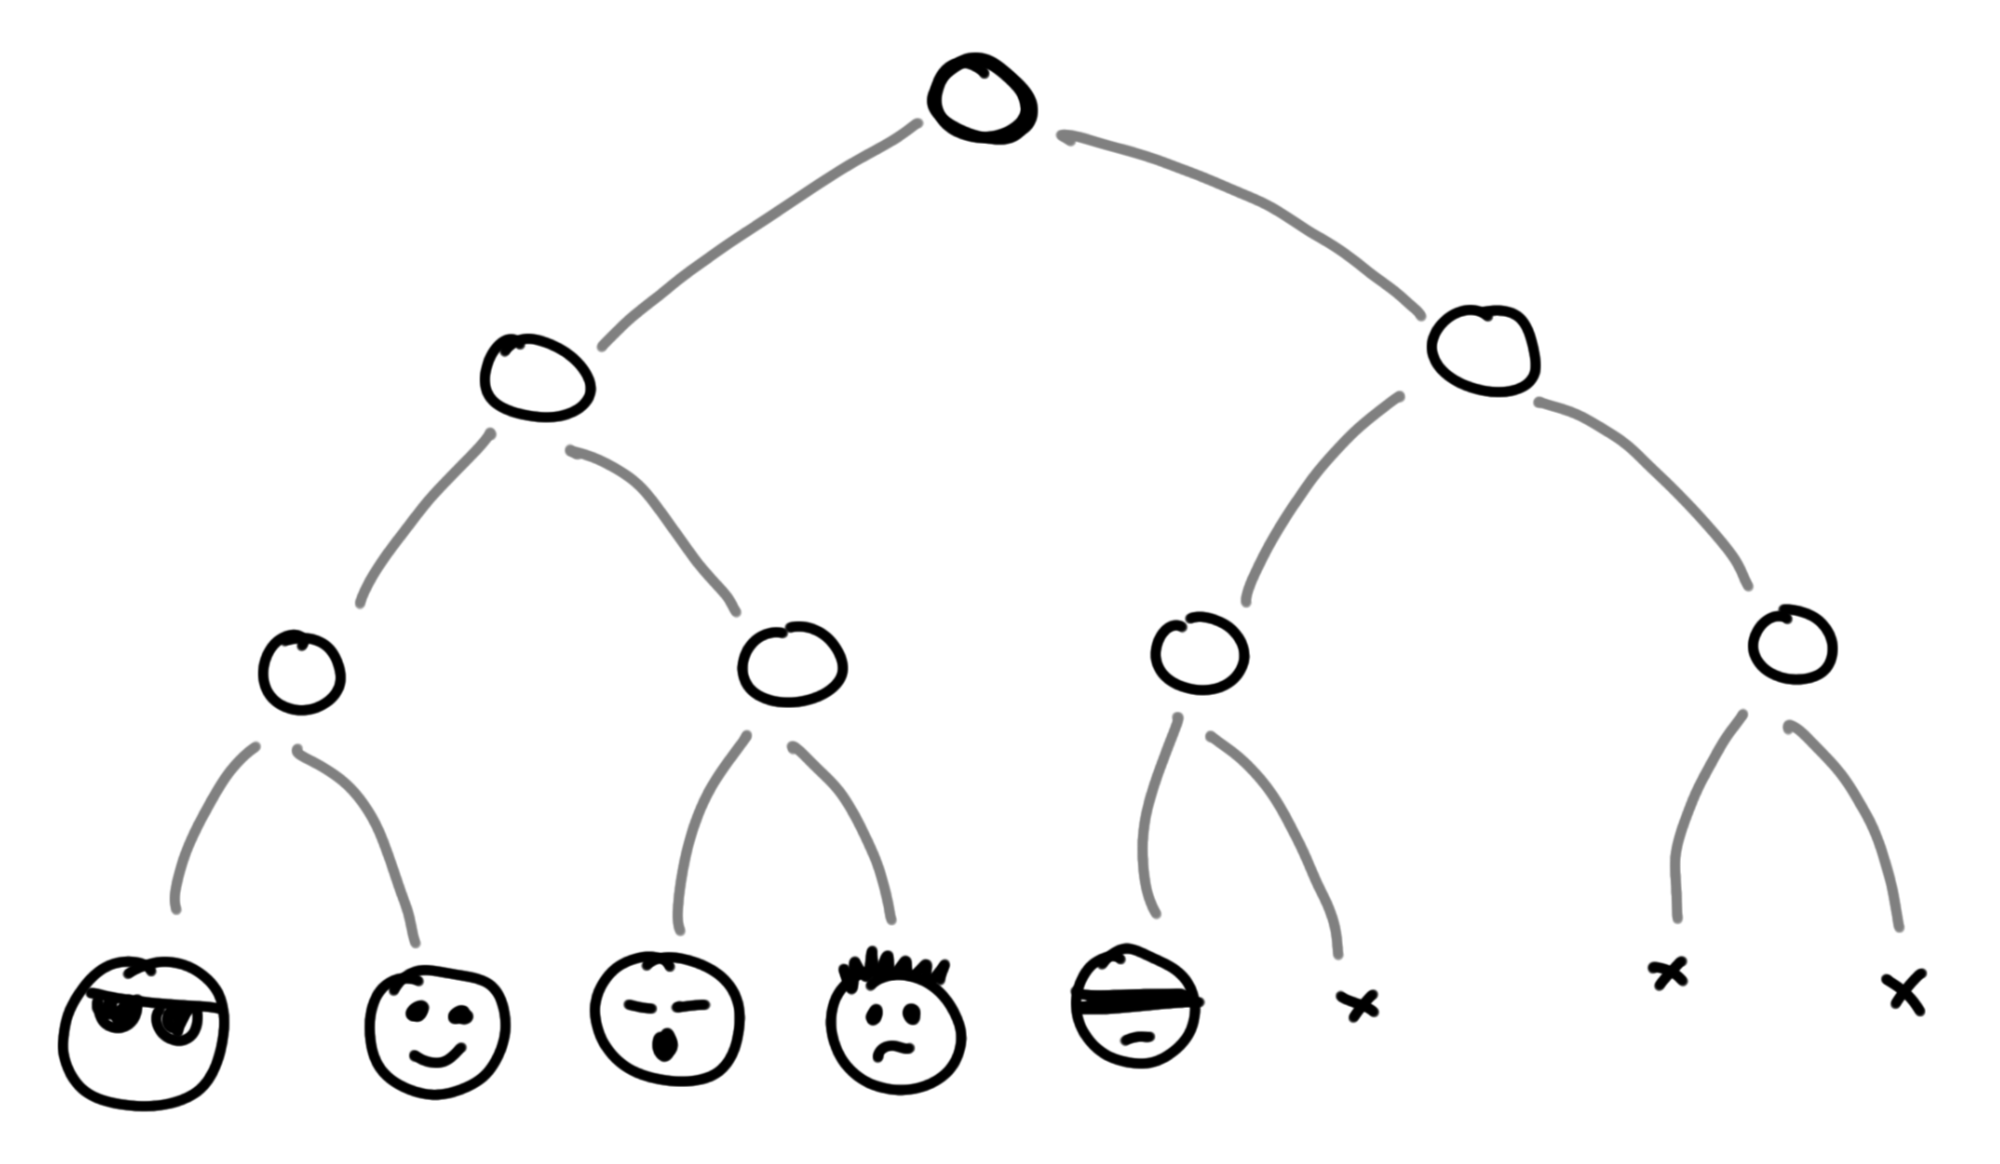
不是每根树枝都非得有人。毕竟群里可能有奇数个人,也有人进来、有人离开。
再往上,从用户一路到树根,是一层层的节点。这些中间节点自己什么都不干,只是为了得到一把共享的根密钥而设的抽象,有它们比较方便。
树上的每个节点都有自己的一对公钥和私钥。大概这样:

节点的公钥不是什么秘密,群里谁都可以知道。有意思的是私钥。
按 MLS 标准,一个节点的私钥,只有从自己所在的位置一路往上走到树根时会经过它的人才知道。也就是说,比如奥列格,他只知道下面这几把私钥:
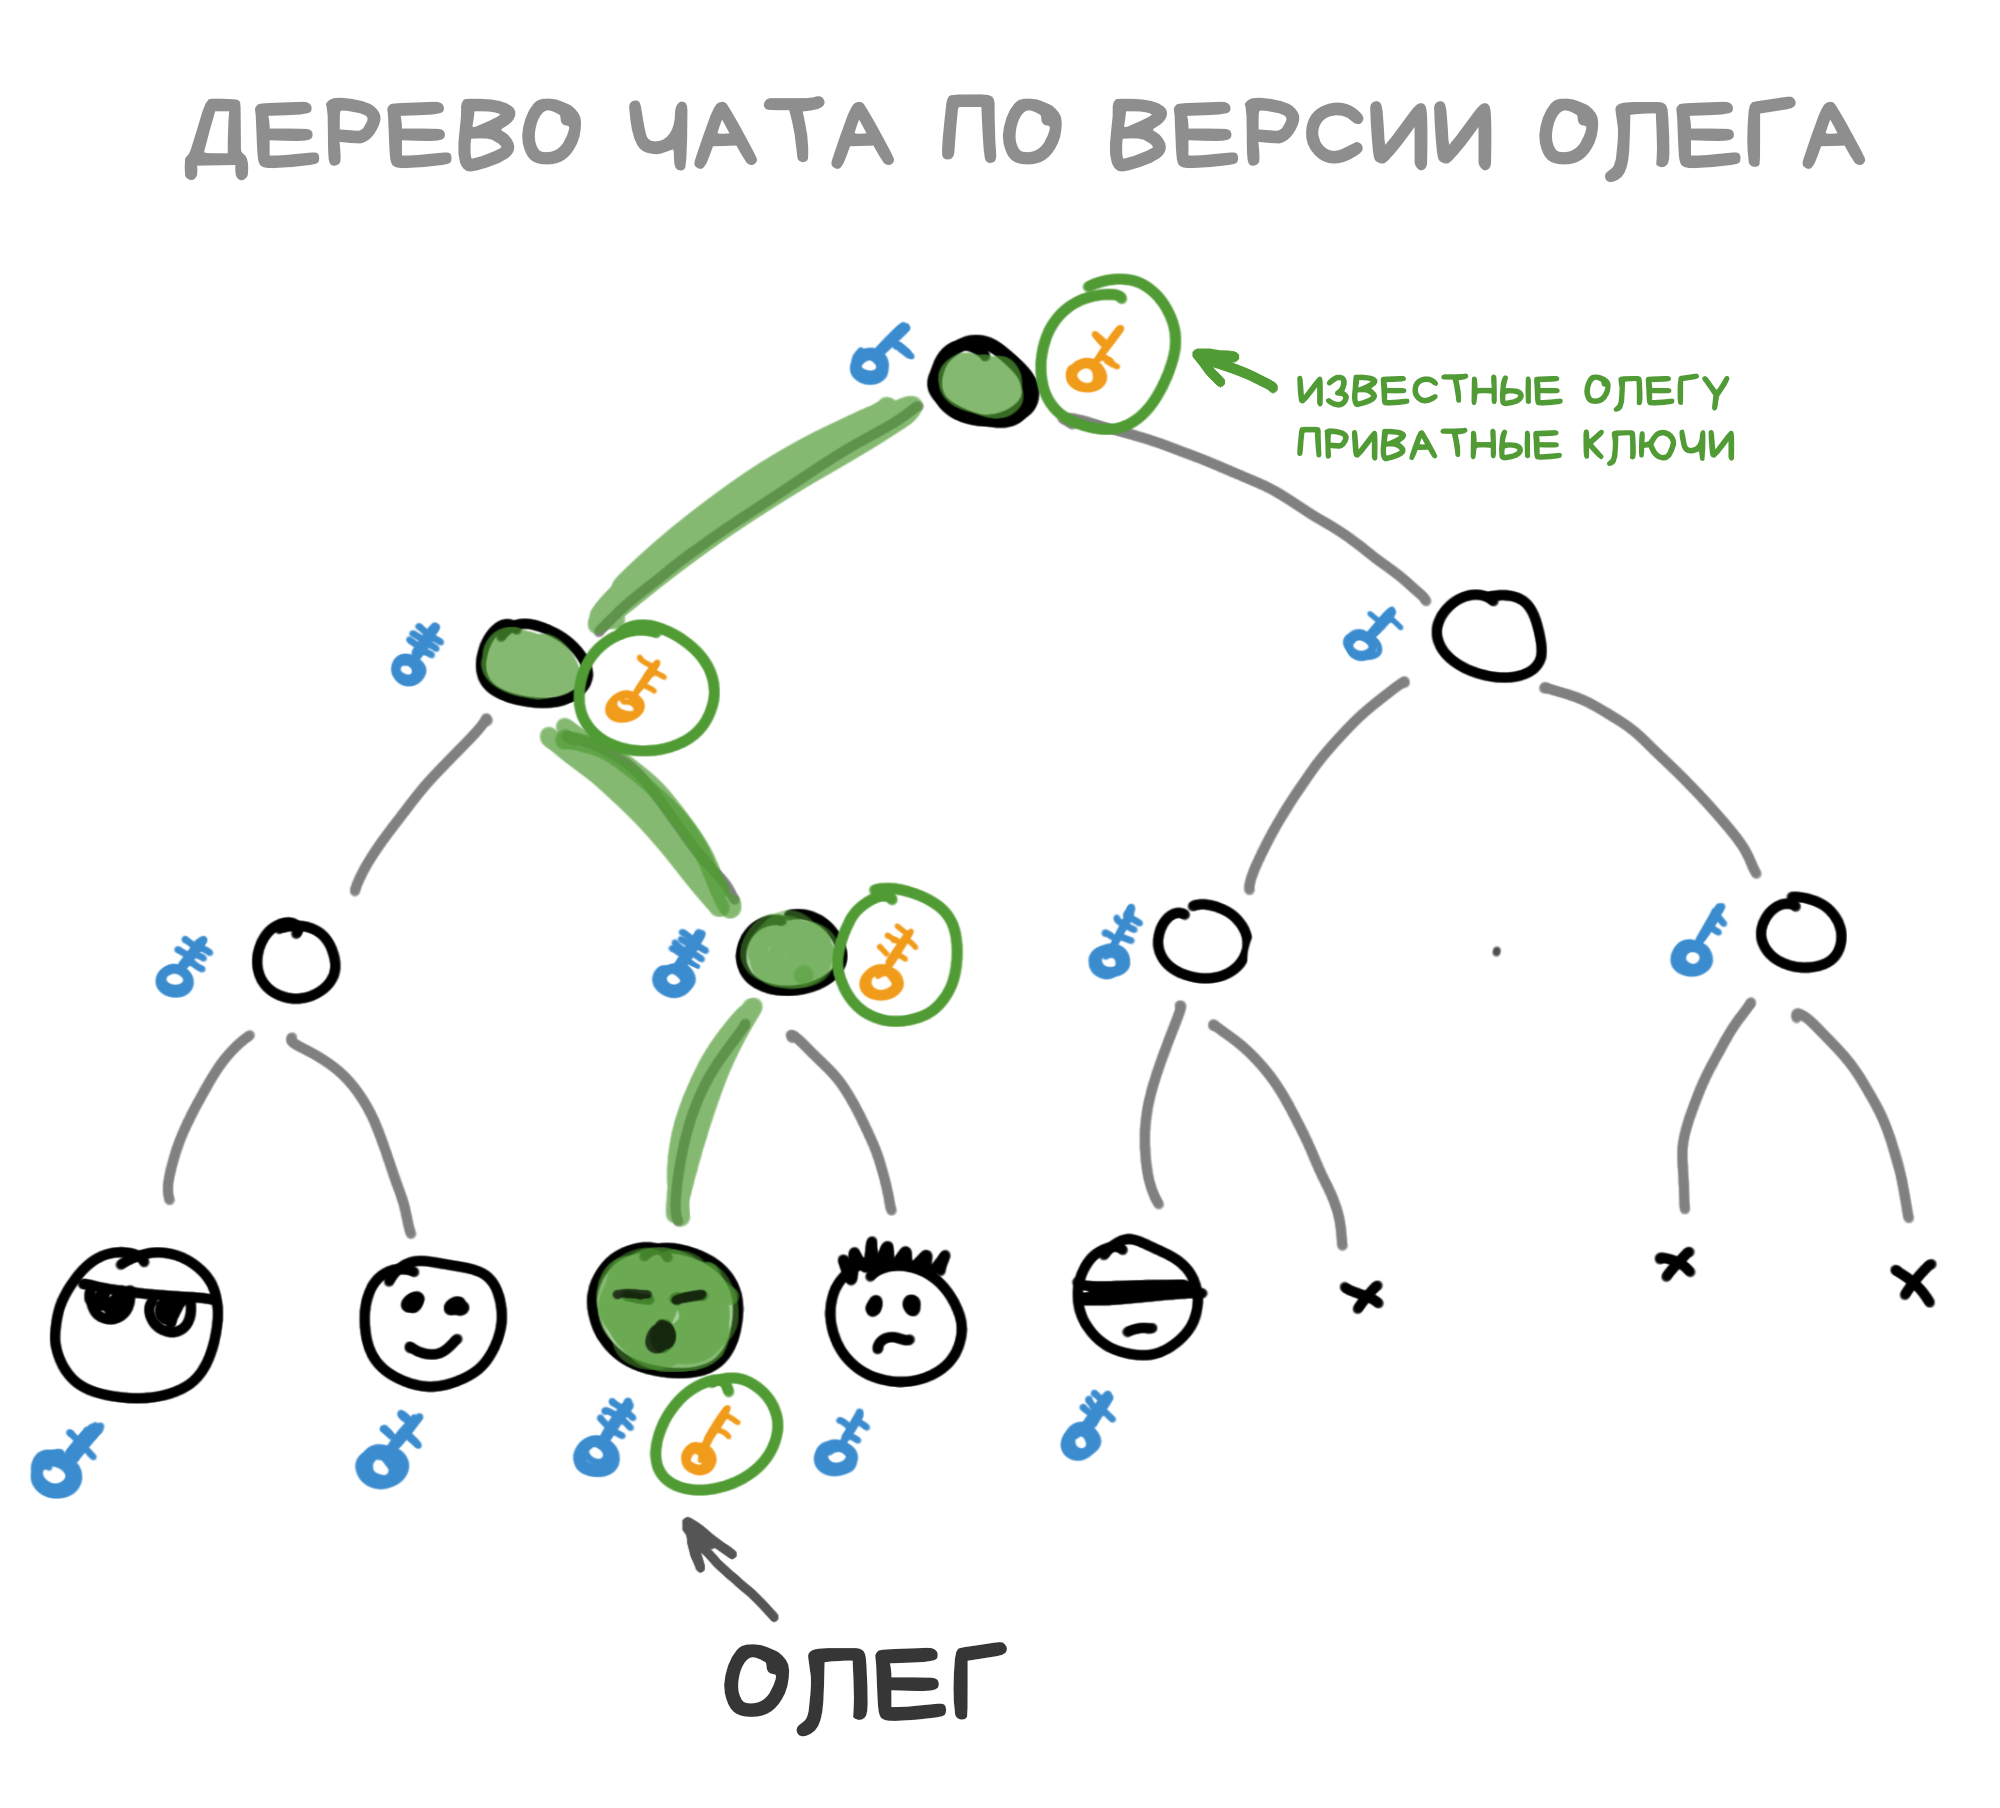
每个群成员都在本地存着整棵树。“自己”的节点,他知道私钥;“别人”的节点,他只知道公钥。这里最重要的一点,也是折腾这么一大圈的目的,就是每个群成员都知道整棵树最顶端那个节点的私钥。也就是根节点的私钥。它就是那个“密码”,大家把它拨到自己的 ratchet 小盒子上,就能读新消息,也能给新消息签名。
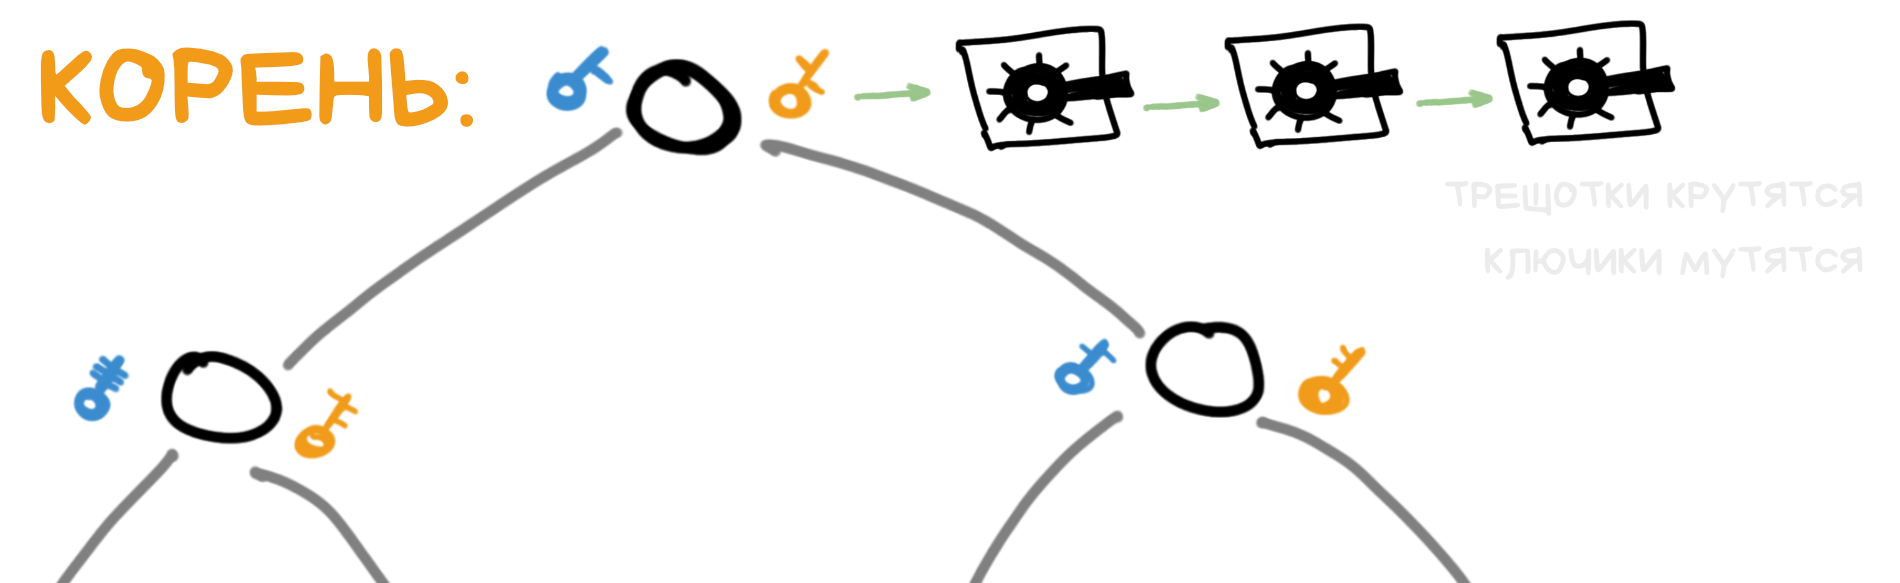
群成员就这么和和气气过日子,从共同的树根生成新密钥,再用它们加密消息。一片安宁祥和。
直到有一天,有人要搞点动静。
奥列格来了一句:“要不把安德烈也拉进群?”毕竟群聊这东西,发明出来不就是为了拉人进来的吗?
安德烈一头扎进群里。头一件事,就是在树上随便找个空位坐下。 要是没空位了,整棵树就会长大,再给新出现的中间节点重新算出密钥。
奥列格拿到安德烈的公钥,把整棵树此刻的快照连同里面所有的密钥(私钥除外)一起加密,转发给安德烈。这叫欢迎消息(Welcome Message)。
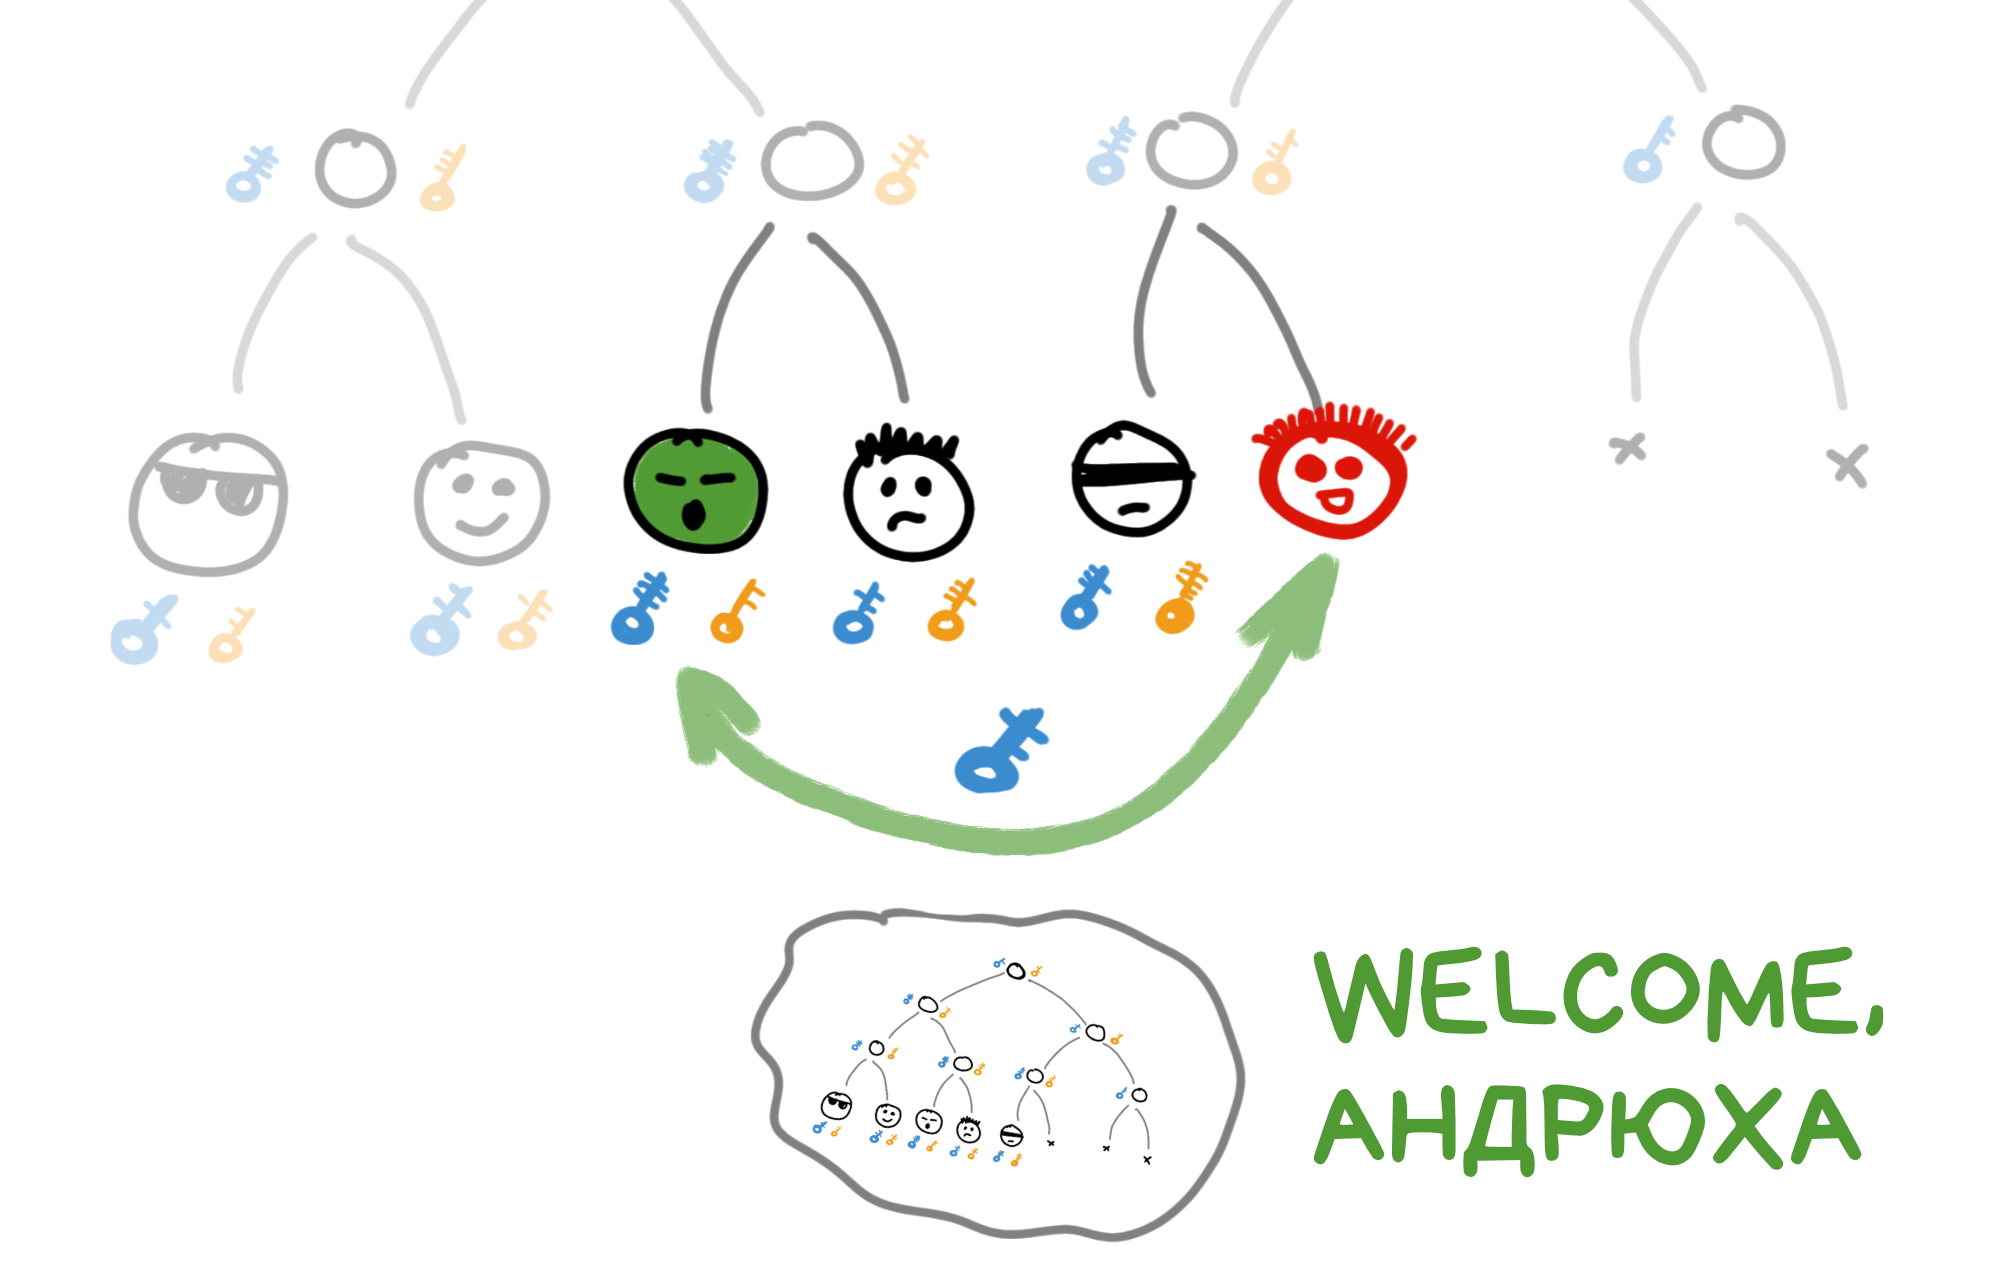
马上就有个小问题:安德烈还没有树上的私钥,也就还不能跟咱们愉快地加密聊天。要一起玩,他得拿到根密钥。
可我们不能把沿着树一路往上的旧私钥直接告诉他,那样他连之前的消息都能看了。万一里面有拿他开涮的梗图呢?
看来是时候生成一把新根密钥了!
这棵树妙就妙在,原则上每个群成员都有本事生成新的根密钥(嗯,除了安德烈)。
那就让奥列格给大家干活吧。
第一步: 奥列格把自己的密钥扔进垃圾桶,重新给自己弄一对。他可以从零生成,也可以为了好看摇一摇 ratchet,都行。
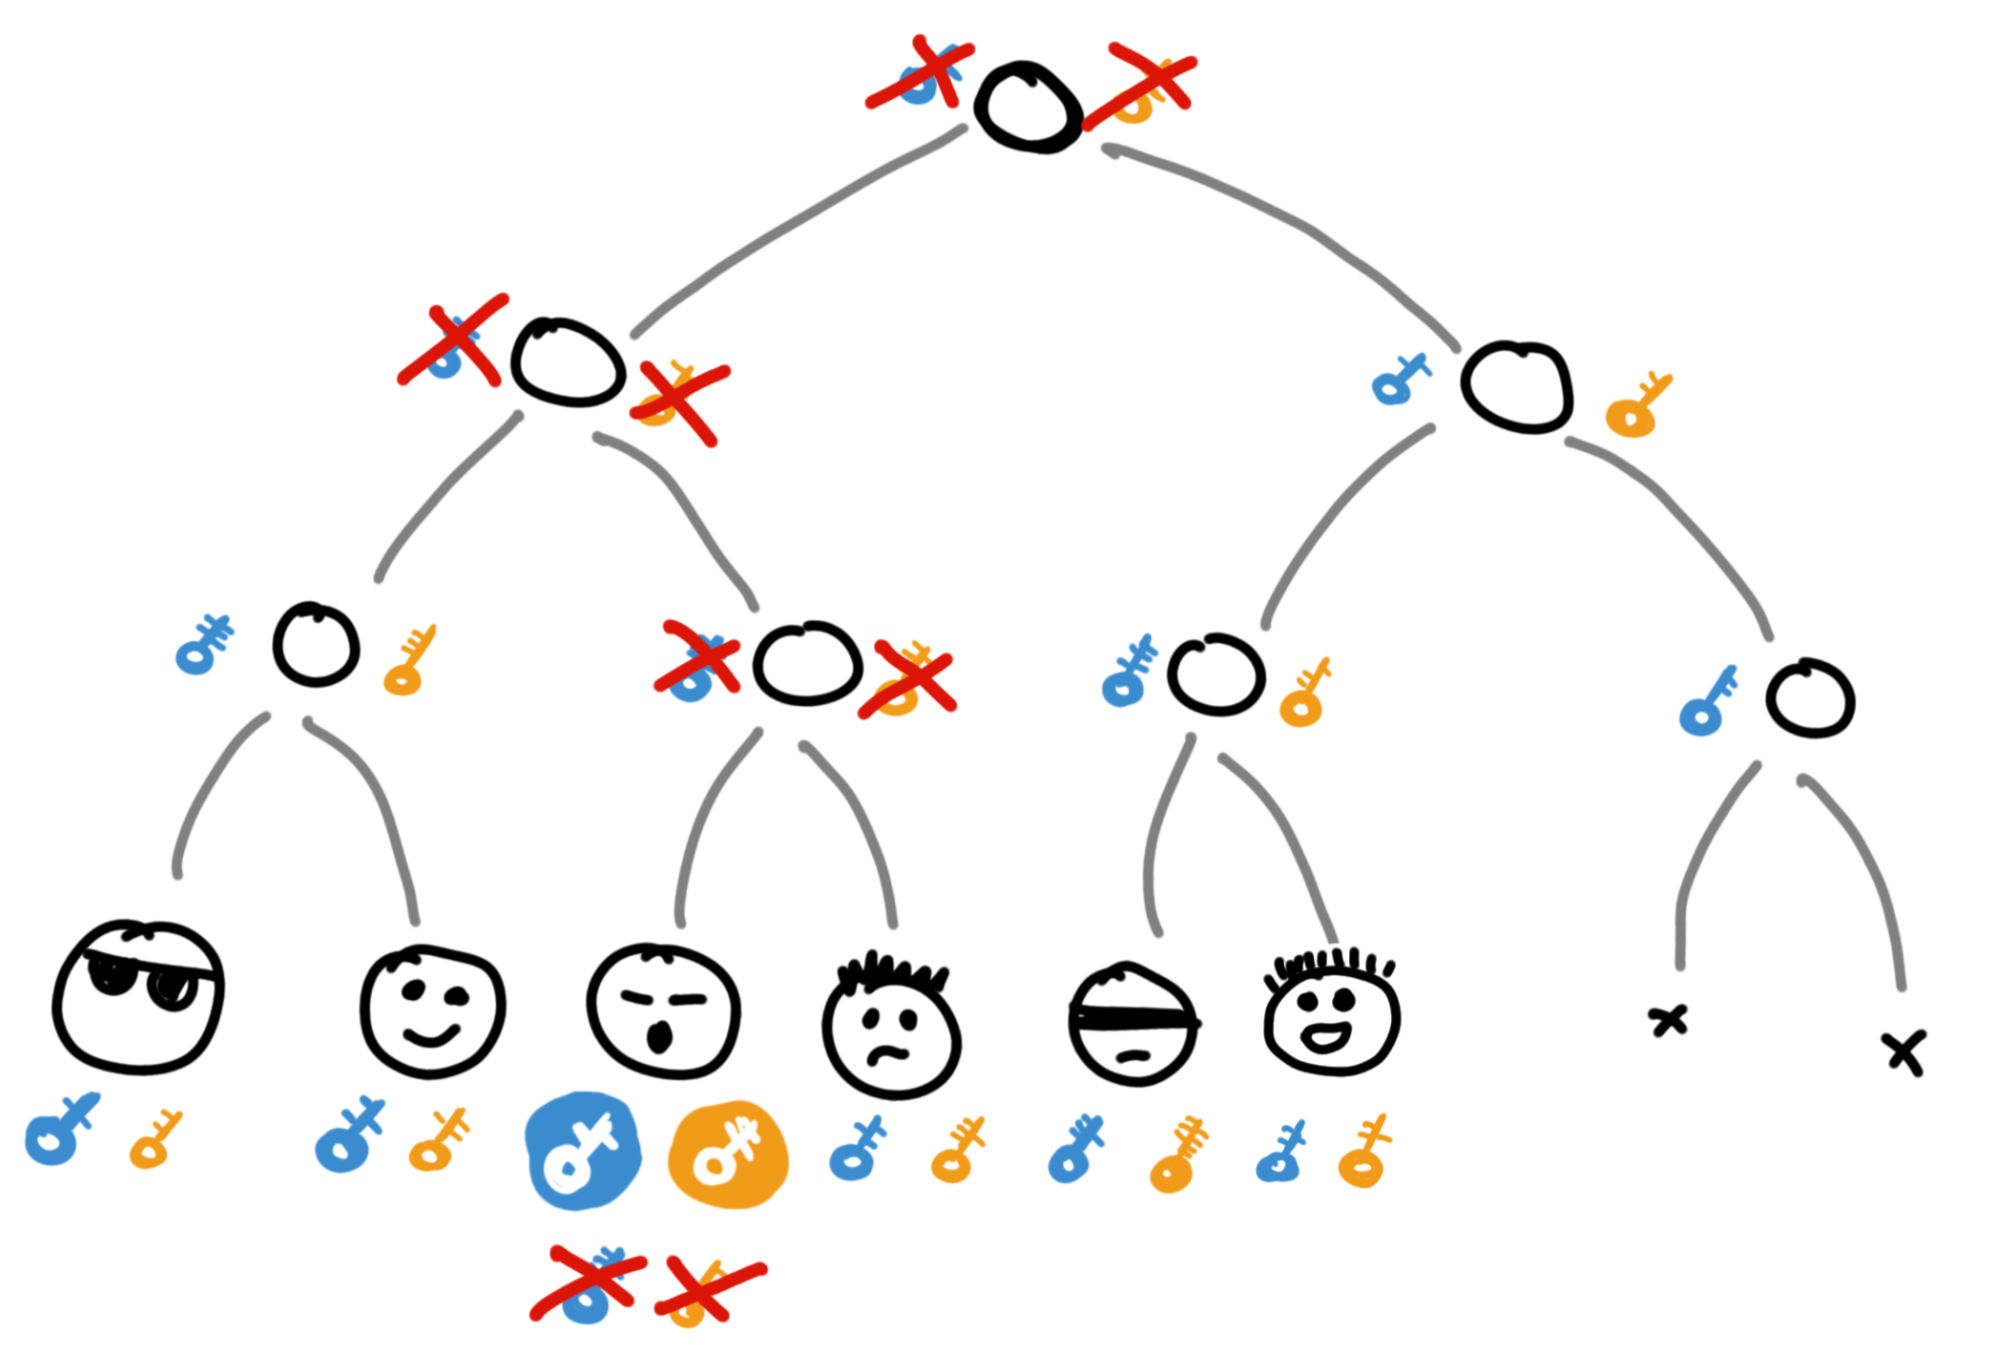
第二步: 奥列格摇动 ratchet 的把手,从自己这个节点开始,一路往上,直到树根,给沿途的所有节点都生成新密钥。正是因为密钥是这么一路往上重新生成的,这棵树才叫 Ratchet Tree。
现在奥列格这滑头知道了新根密钥,别人还不知道。
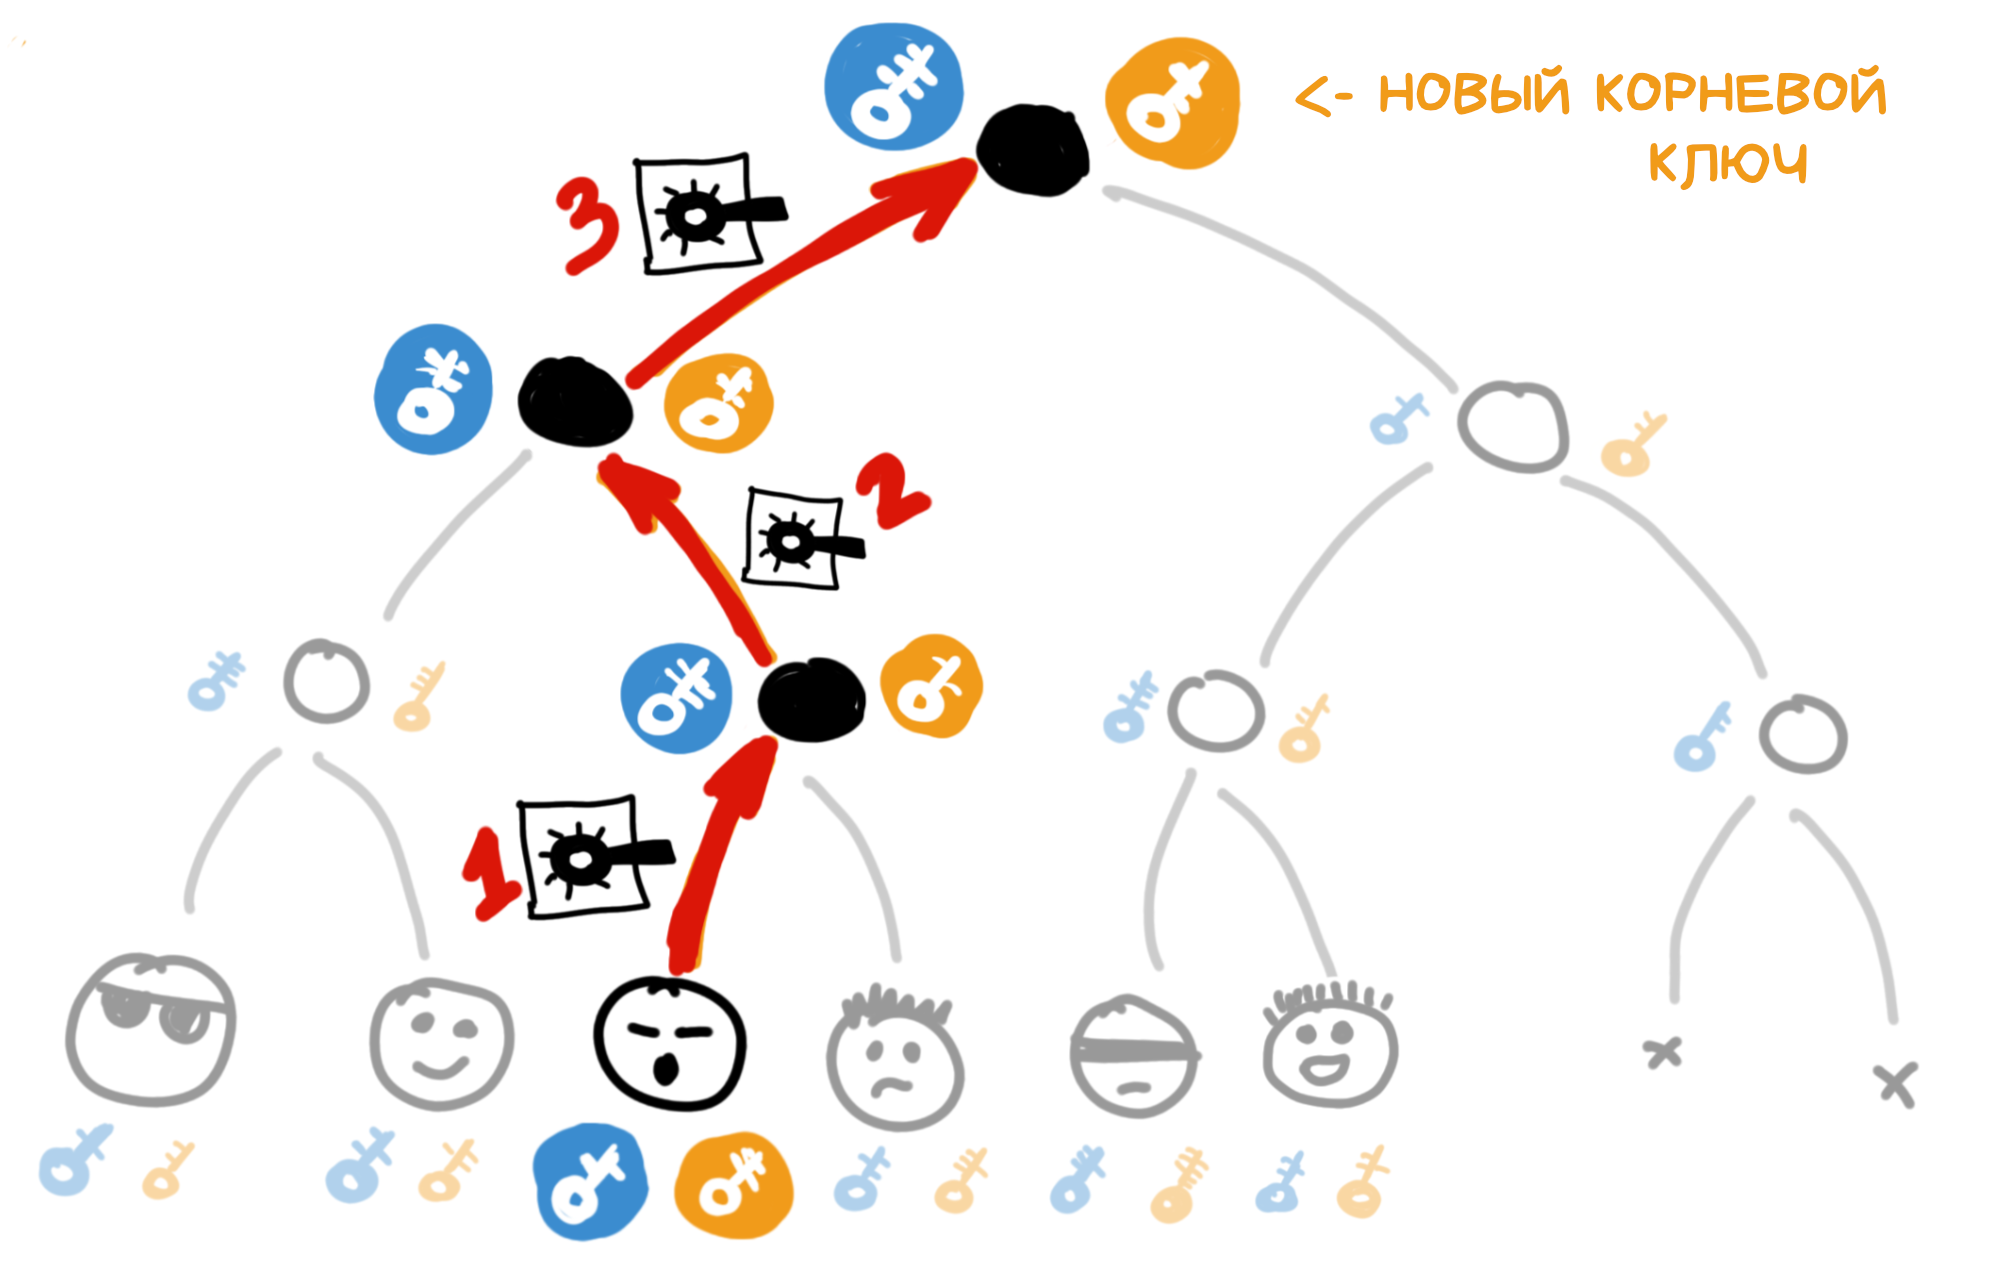
第三步: 奥列格得想办法把新密钥安全地告诉其他群成员。
先从奥列格最近的邻居开始。他俩挨着住,所以都知道树上他俩头顶那个节点的密钥。
奥列格可以用这个共有节点的旧公钥,把新密钥加密,把消息发给邻居:沃洛佳,接着,以后用这把。
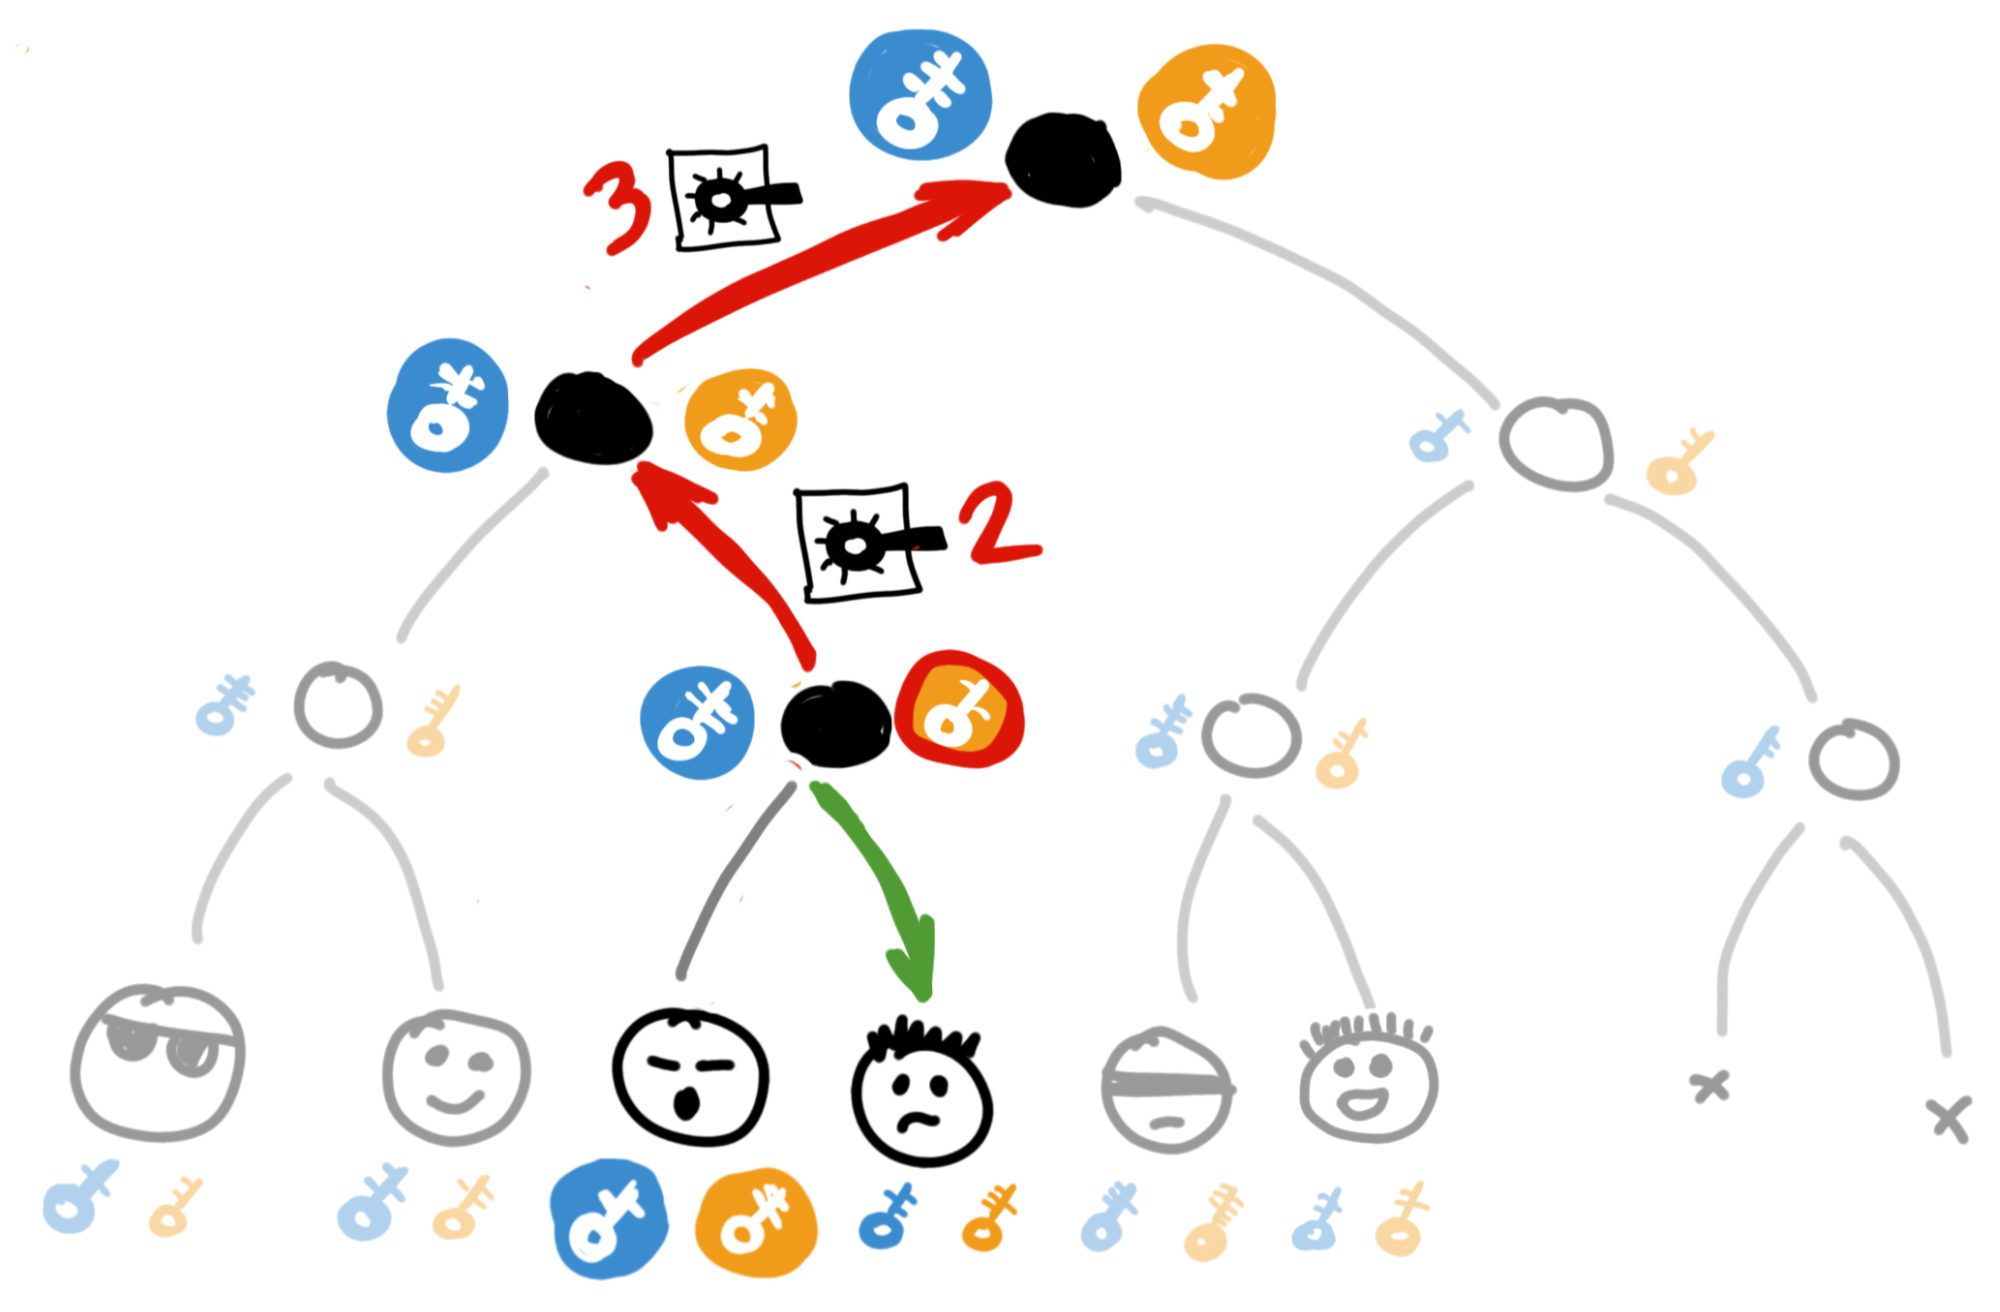
沃洛佳也知道共有节点的密钥,所以能把消息解开,读到里面的内容。然后他就可以掏出自己的 ratchet,照奥列格刚才的做法,把从他这儿一路往上的密钥全算出来。每个人的 ratchet 都一样,于是数学魔法生效:沃洛佳算出来的密钥,跟刚刚奥列格算出来的一模一样!连新根密钥也是!
第四步: 至于隔壁街区的邻居们,道理也差不多。奥列格拿相邻子树上那把大家都知道的公钥,把新私钥加密,发到群里交给那边的打工人。
打工人不用重新生成自己的密钥,该坐哪儿还坐哪儿,知道新的根密钥就行。
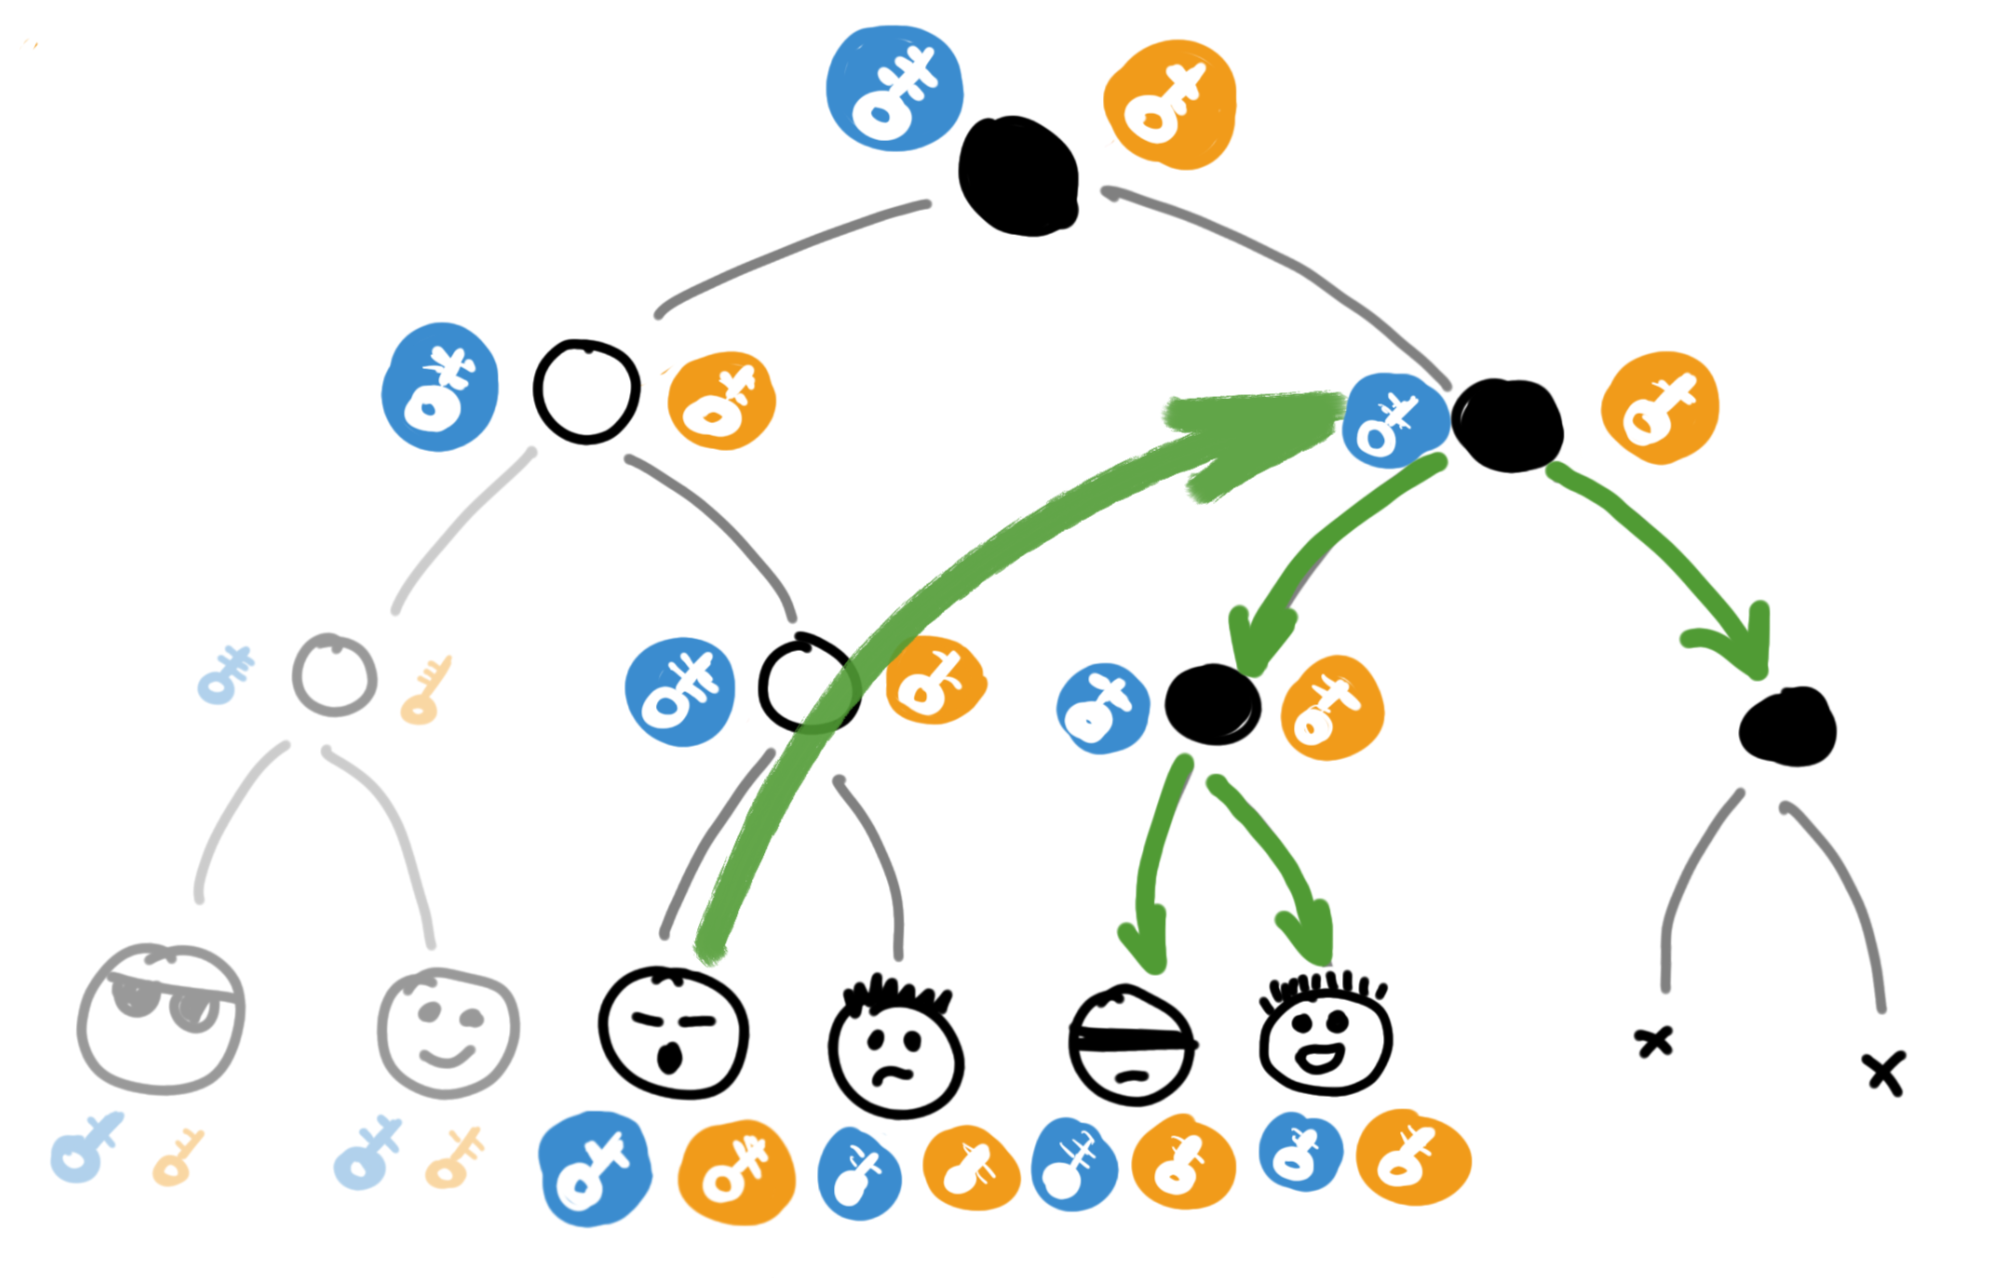
树上剩下的部分也是一样。照葫芦画瓢你们自己就能想明白,又不傻。
算下来,奥列格只要发 3 条消息,群里 8 个人就都能拿到新根密钥。数字小,看起来没啥了不起。可群里要是有 15000 人呢?完整轮换一次密钥,只要这样传 14 次,不是 15000 次。光凭这个,就值得请开发者喝一整箱啤酒。
为了面试通宵刷 LeetCode 的各位,这时候该出场给大家讲讲了:原来复杂度是 O(n),现在变成了 O(log),所以才一下子变得这么高端大气上档次。
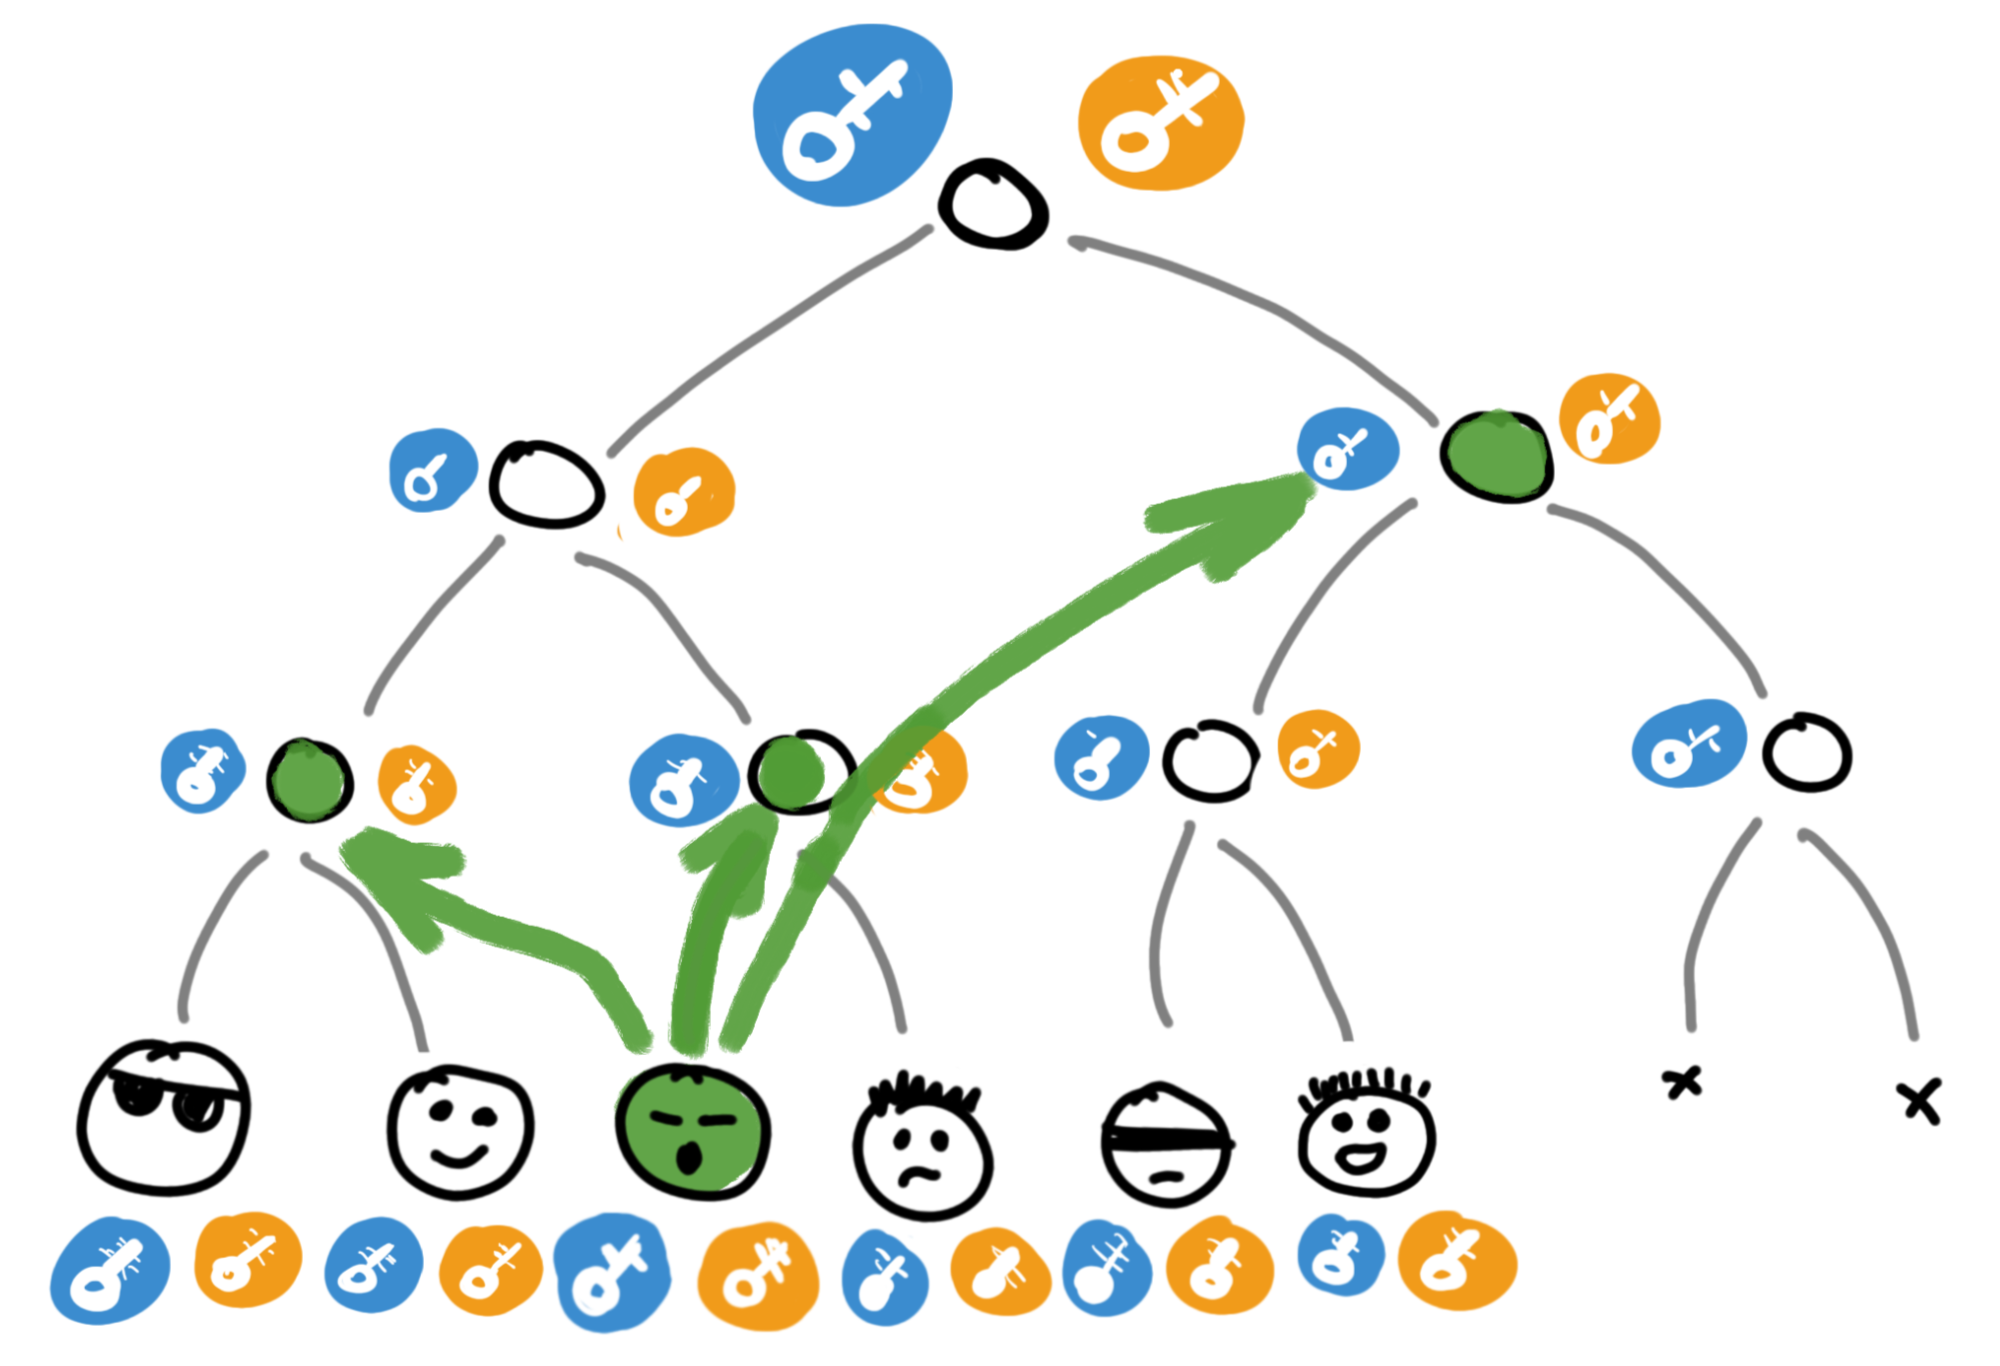
从群里踢人也是一样。轮换根密钥,被踢的那位就没法读新消息了。至于这时候由谁负责换密钥,要么是谁踢的人谁来,要么就从群里随便抓个倒霉蛋顶上。
搞定!
这棵密钥树甚至不用存在服务器上。它可以是一棵虚拟的树,直接存在每个群成员自家的小破电脑上。这就是 MLS 的第二个厉害之处:用在点对点群聊里,它一样玩得转。不过那就是下次要聊的事了。